Codex Security Cloud 完整解析:Daybreak Blue、全程式庫掃描與 AI 修復怎麼用?
Codex Security Cloud 結合全程式庫掃描、持續檢查、去重、調查與修復草案,並預設包含 Daybreak Blue。本文解析導入、權限與評估方法。
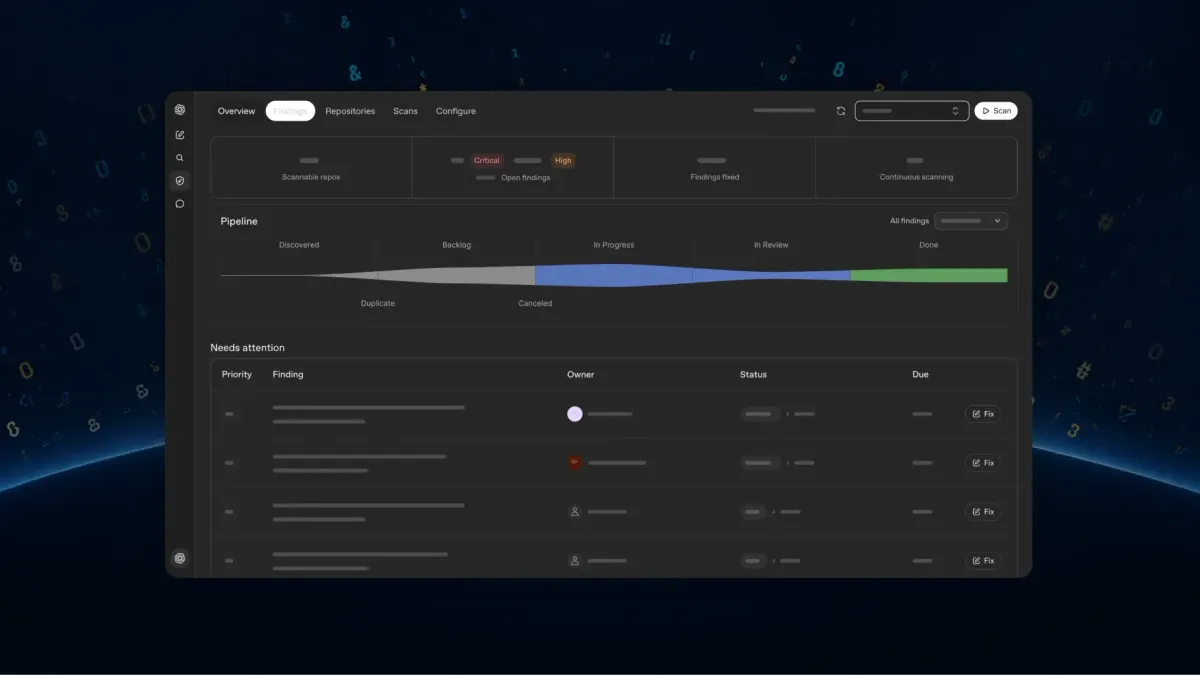
OpenAI 在 DevDay 2026 升級 Codex Security Cloud。它能掃描完整 GitHub 程式庫、持續檢查新提交、調查並去除重複發現,再準備修復方案交給開發者審查。官方也把具資安能力的 Daybreak Blue 模型預設納入服務,不需要另外申請。
延伸閱讀:OpenAI DevDay 2026 完整整理:25 項更新、5 條產品主線與真正值得注意的轉向
這項更新把 AI 程式工具從「幫忙寫程式」往「持續找風險」推進。傳統掃描器擅長已知規則與套件漏洞,卻常產生大量警告。Codex Security Cloud 的企圖,是理解程式碼關係、判斷問題是否真的可利用、合併重複發現,並把修復準備到可審查的程度。
本文會拆解它和一般掃描工具的差異、Daybreak Blue 的角色、適合哪些團隊,也提供一套不讓 AI 資安工具反而擴大權限風險的導入方法。中心判斷很明確:它適合當持續調查與修復助理,但不能取代威脅模型、人工驗證與正式安全責任。
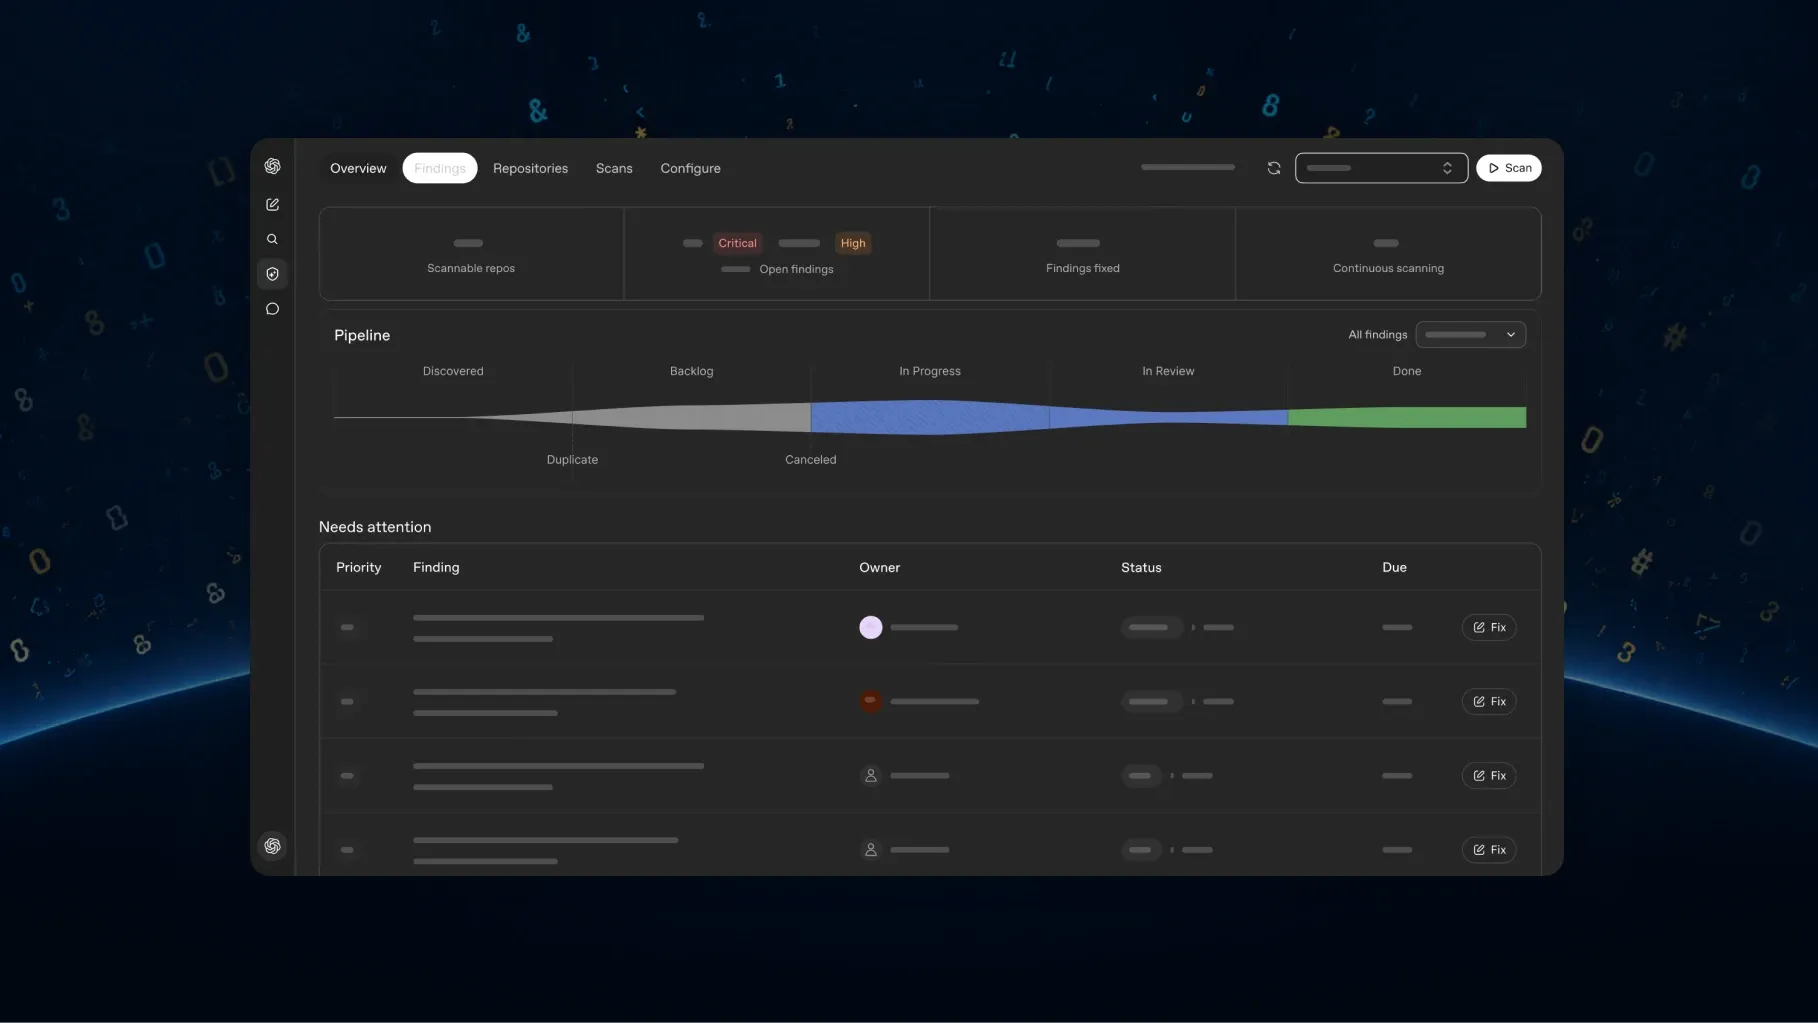
Codex Security Cloud 將掃描、調查、去重與修復準備放進持續流程。圖片來源:OpenAI DevDay 2026 官方回顧。
Codex Security Cloud 做哪些事?
第一層是完整程式庫掃描。它不只查看單次差異,也會理解模組、資料流、設定與相依關係。許多安全問題跨越多個檔案,單看一段程式碼容易漏掉,因此全庫脈絡是重要基礎。
第二層是持續檢查新提交。安全評估若只在季度或發布前執行,問題可能已在正式環境存在很久。持續檢查讓風險更靠近開發當下被發現,也比較容易找到造成問題的變更。
第三層是調查與去重。傳統工具常把同一根因報成多個警告,工程團隊需要花時間確認哪些是真的。Codex Security Cloud 會嘗試追蹤可利用路徑、整理證據並合併重複發現。這部分若表現可靠,對降低警告疲勞比單純增加檢出數更有價值。
第四層是準備修復。系統可提出程式碼變更供人審閱,而非只丟出一個模糊警告。修復仍要經測試、審查與部署流程,因為安全補丁可能改變功能、效能或相容性。
Daybreak Blue 是什麼角色?
OpenAI 將 Daybreak Blue 描述為具網路安全能力的模型。DevDay 公告表示,Codex Security Cloud 預設提供這類模型能力,使用者不必另外申請。它的用途是理解攻擊路徑、調查可疑程式碼與協助準備修復。
「預設包含」不代表模型擁有無限制的攻擊能力。服務仍應在授權程式庫與受控環境中工作。企業要確認掃描範圍、網路存取、工具權限與資料處理政策,避免安全工具取得超出任務需要的生產權限。
Daybreak Blue 的價值要用真實結果衡量。團隊應觀察有效發現率、誤報、重複警告降低幅度、修復被採用比例與平均處理時間。模型名稱與展示不能代替這些數字。
和 SAST、依賴掃描有何差別?
SAST 是靜態應用程式安全測試,透過規則分析原始碼。依賴掃描則比對第三方套件與已知漏洞資料庫。兩者速度快、規則清楚,也能納入合規流程,但可能缺少完整業務脈絡。
Codex Security Cloud 更像調查層。它能閱讀跨檔案流程、理解某個輸入如何抵達敏感操作,並嘗試判斷警告是否能在實際程式中成立。這有機會找出規則工具不容易描述的邏輯漏洞。
較好的做法是互補。已知套件漏洞與明確危險模式交給傳統工具快速阻擋,Codex 負責需要脈絡的調查、去重與修復建議。若把成熟掃描器全部關掉,只留下生成式模型,反而會失去穩定可重現的防線。
為什麼去重比多找到問題更重要?
資安工具最大的採用障礙之一是警告過多。若一百項發現只有少數需要處理,開發者會逐漸忽略通知,真正嚴重的問題也可能被埋住。多一個工具若只增加警告量,價值很有限。
去重需要理解根因。例如同一個未驗證輸入可能在多條路徑被使用,掃描器報出十個位置,修復點其實只有一個。把它們合併成一項有完整證據的發現,能讓團隊更快決定優先級。
去重也不能過度。兩個表面相似的問題可能位於不同信任邊界,需要不同修復。團隊應抽查被合併的結果,確認系統沒有為了減少數量而隱藏獨立風險。
建議的導入方式
先選一個非核心、測試完整的程式庫建立基準。用現有掃描器與已知歷史漏洞比較 Codex 的發現,記錄真陽性、誤報、漏報與重複率。不要一開始就把全部程式庫接上並要求自動修復。
第二步採唯讀掃描。系統可以建立發現與修復草案,但不能直接合併。每項高風險發現要由資安或資深工程師重現,確認攻擊前提、影響資料與可利用性。
第三步才允許在隔離分支準備補丁。補丁必須通過既有測試、新增回歸測試與程式碼審查。涉及驗證、加密、權限與資料邊界的變更,應由專責人員核准。
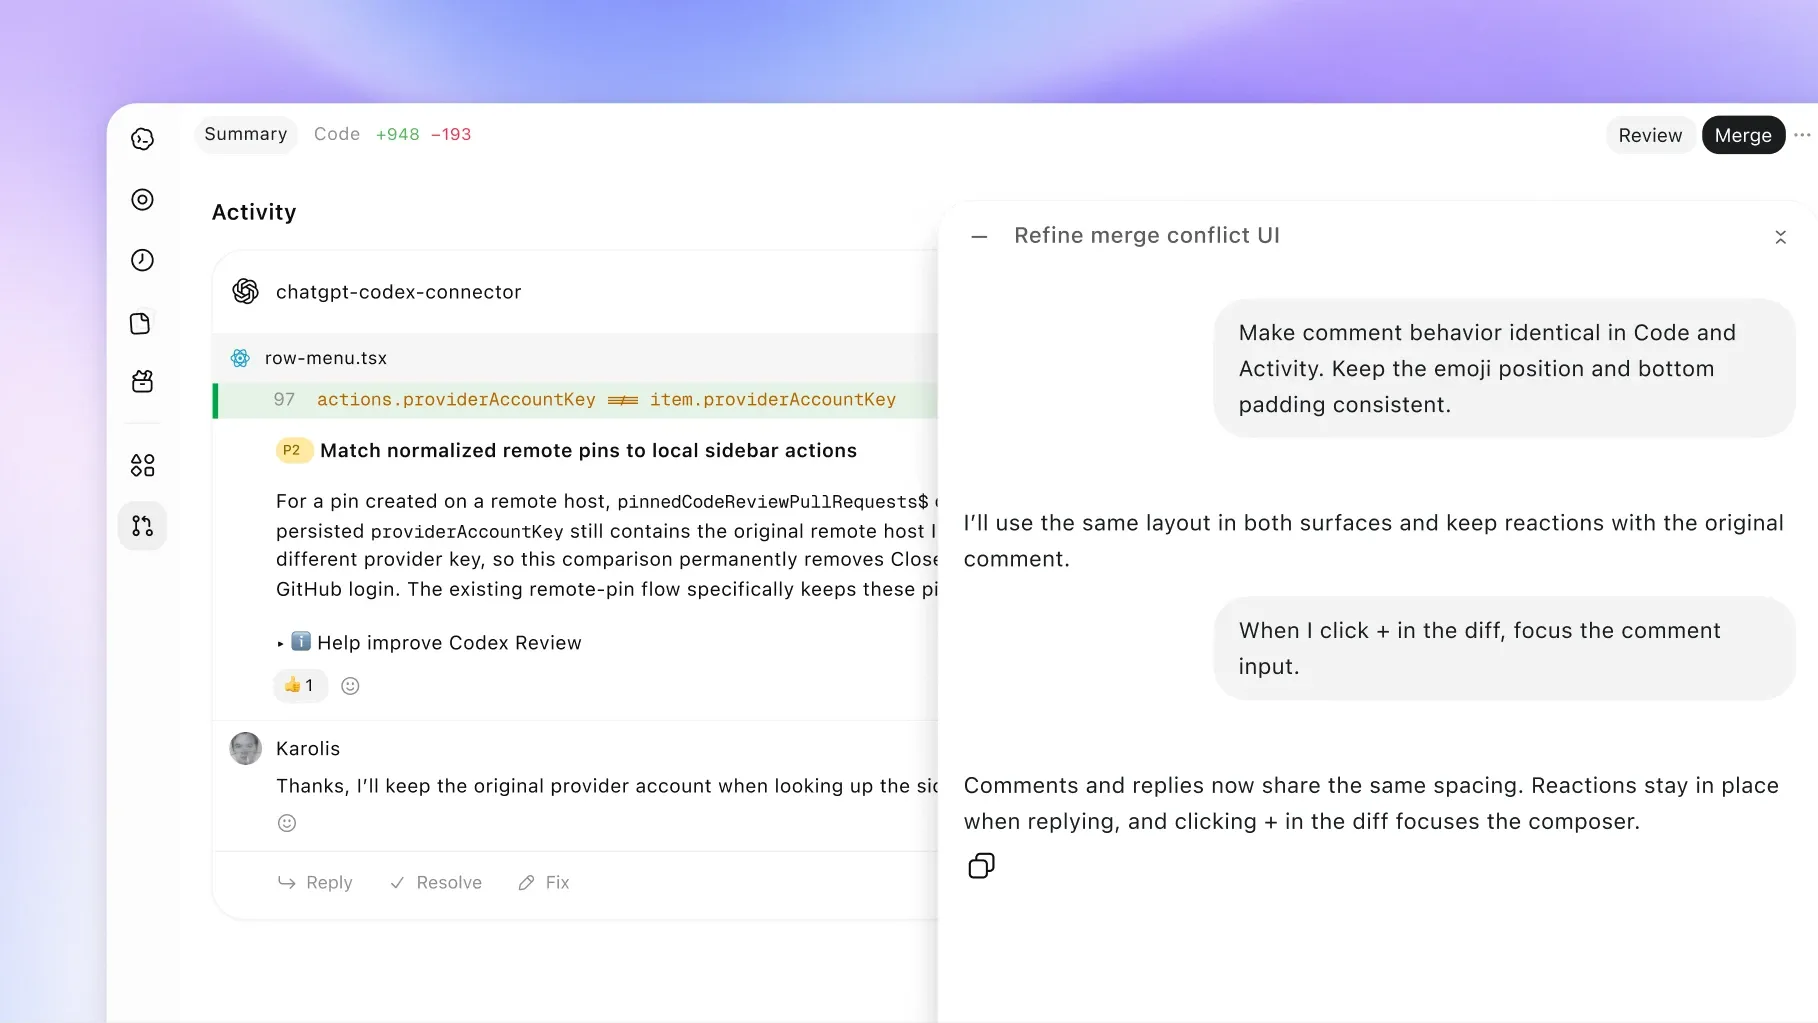
Security Cloud 準備的修復仍要回到 Code Review、測試與人類核准流程。圖片來源:OpenAI DevDay 2026 官方回顧。
延伸閱讀:Codex Cloud、CLI、Code Review 完整指南:OpenAI 如何重做 AI 軟體開發流程
最後建立持續流程。新提交先經快速規則檢查,再由 Codex 調查高風險或複雜變更。定期回顧誤報與被拒絕修復,讓工具設定更貼近程式庫。
權限與資料安全
安全掃描需要讀取大量原始碼,可能包含商業機密、內部端點與設定。企業應確認資料保存、訓練使用、區域處理與存取紀錄,並限制只有必要成員能查看發現。
延伸閱讀:OpenAI Private Intelligence 完整解析:ZDR、Private Safety Processing 與 Private Inference 差在哪?
掃描環境不應直接持有正式資料庫密碼。若需要驗證漏洞,使用合成資料與隔離測試環境。網路目的地也應列入允許清單,避免代理把程式碼或測試資料送往未核准服務。
修復權限要和掃描權限分開。能讀取程式庫不代表能推送分支,能建立分支也不代表能合併或部署。這種分層能降低模型誤判與帳號遭濫用的影響。
如何衡量成效?
最重要的不是發現總數,而是被驗證的有效問題。可追蹤真陽性率、重大漏洞平均發現時間、從發現到修復的時間,以及被採用的修復比例。
警告負擔也要量化。記錄每週需要人工分類的項目、重複發現比例與誤報處理時間。若 Codex 讓警告更少但更有證據,團隊才會持續使用。
還要觀察修復品質。補丁是否通過測試、是否造成回歸、是否只堵住單一路徑,以及同類問題會不會再次出現。好的工具會改善根因,不能只讓掃描結果暫時消失。
我的觀察:它最有價值的地方是把安全工作拉近開發者
它目前不能替團隊完成哪些事?
Codex Security Cloud 無法自行建立完整威脅模型。威脅模型要先知道系統保護的資產、攻擊者能力、信任邊界與最壞影響,這些都來自產品與組織脈絡。模型可以協助整理,最終範圍仍由負責人確認。
它也不能證明「沒有漏洞」。任何掃描都有覆蓋限制,動態環境、第三方服務、基礎設施設定與社交工程不一定存在於程式碼中。一次綠燈只能代表當次範圍內沒有找到已能辨識的問題,不能當成整體安全保證。
法規與事故回應也需要人類責任。是否構成資料外洩、何時通知客戶或主管機關、如何保存證據,涉及法律與組織決策。AI 可整理時間線與相關檔案,不能自行代表公司做對外承諾。
供應鏈風險同樣需要其他工具。套件來源、建置系統、簽章、部署環境與雲端權限要另外檢查。Codex 的程式脈絡分析能補充,卻無法取代軟體物料清單、依賴漏洞資料庫與秘密掃描。
最後,修復建議也可能只處理症狀。例如在單一路徑加上檢查,卻沒有改善共用驗證層。審查者應問補丁是否修正根因、是否涵蓋所有入口、是否新增測試,以及攻擊面是否移到其他位置。
許多安全流程在開發完成後才介入,發現問題時上下文已流失,修復成本很高。Codex Security Cloud 若能在提交後快速提供證據與修復草案,能縮短資安和開發之間的距離。
但模型不應成為唯一裁判。它可能高估理論風險,也可能漏掉業務邏輯與部署環境。最合理的位置是持續調查助理:擴大覆蓋、整理證據、降低重複工作,最後由團隊做風險決策。
我的結論偏正面,但前提是先證明誤報率與修復品質。若工具只增加大量難以重現的警告,或需要過寬權限,價值就會迅速下降。
導入三十天後應做一次停止或擴大決策。有效發現若能重現、重複警告下降、修復週期縮短,就逐步增加程式庫。若人工分類時間上升、補丁常被拒絕,應先縮小掃描範圍與調整規則,不要用更多掃描掩蓋品質問題。
常見問題
Codex Security Cloud 會自動修復漏洞嗎?
它能準備修復供審查。是否允許推送、合併與部署取決於權限。正式環境應保留測試與人工核准。
Daybreak Blue 需要另外申請嗎?
DevDay 公告表示,Codex Security Cloud 預設包含 Daybreak Blue 的資安能力,不需另行申請。實際可用性仍受方案與 rollout 影響。
可以取代現有 SAST 嗎?
不建議。規則掃描與依賴資料庫提供穩定、可重現的檢查,Codex 更適合補充脈絡調查、去重與修復。
它會掃描整個 GitHub 組織嗎?
官方描述包含全程式庫掃描,但實際範圍由連接、權限與設定決定。應從少數程式庫開始,不要預設所有程式碼都已授權。
AI 找到的漏洞可以直接對外揭露嗎?
不應直接揭露。先由授權團隊重現、評估影響並依負責任揭露流程處理,避免錯誤指控或提前公開可利用細節。
結論
Codex Security Cloud 把完整程式庫掃描、持續檢查、調查、去重與修復草案整合起來,Daybreak Blue 則提供更專門的資安推理能力。它有機會降低警告疲勞,讓安全問題更早進入開發流程。
採用時應保留傳統掃描器,先做唯讀基準測試,再逐步允許隔離分支修復。以有效發現、誤報、修復時間與回歸率衡量,而非用警告數量宣傳。當證據可重現、權限可控、補丁可審查時,它才適合成為正式安全流程的一部分。