Tencent Octop 是什麼?開源自架 AI 工作台,多使用者、多代理與 Claude Code 怎麼接
Tencent Octop 是 MIT 授權的開源自架 AI 工作台,一個程序同時提供網頁、命令列、聊天軟體串接與排程。本文依官方 GitHub 與文件,說明安裝、多使用者與多代理、Claude Code 與 Codex 的接法,以及資料與權限限制。

2026 年 10 月 19 日,X 上有兩則貼文介紹 Tencent 的 Octop,其中 iam_chonchol 的那則約有 250 個讚、7.5 萬次瀏覽。
貼文的重點是,它是開源、可以自己架設的 AI 工作台,模型、工具和 Claude Code、Codex 這類程式代理都能自己帶。
這兩則貼文都引用了騰訊 AI 英文帳號 10 月 6 日的開源公告。公告提到,這是給你自己、家人與團隊共用的多使用者 AI 工作台,每個人有自己的登入,可以建立多個代理,各有各的工作區。
多數 AI 工具都希望你把工作流程搬進它的生態,所以自架的吸引力很直接:帳號、資料與設定都在自己的機器上,想換模型或工具也不必重來。
查官方資料後,它的倉庫放在 TencentCloud 組織底下,授權是 MIT,2026 年 7 月 8 日建立,10 月 18 日發布 1.0.2 版,查詢時約有 1 萬顆星。
它用一個 Python 程序,同時提供網頁介面、命令列、聊天軟體串接與排程。
不過有兩個說法要拆開看。自架不等於所有資料都留在本機,因為你設定的模型如果在雲端,對話內容還是會送出去。而「能接 Claude Code」指的是用協定把工作委派給它,這個平台本身並不附帶 Claude。
我的判斷是,Octop 適合想自己維運一台共用 AI 工作台的家庭、小團隊與愛折騰的開發者,不適合沒有人維護主機、或需要企業級稽核的組織。
要看懂這個判斷,得先知道它的結構。
Tencent Octop 是什麼?一個程序裡的多使用者、多代理 AI 工作台
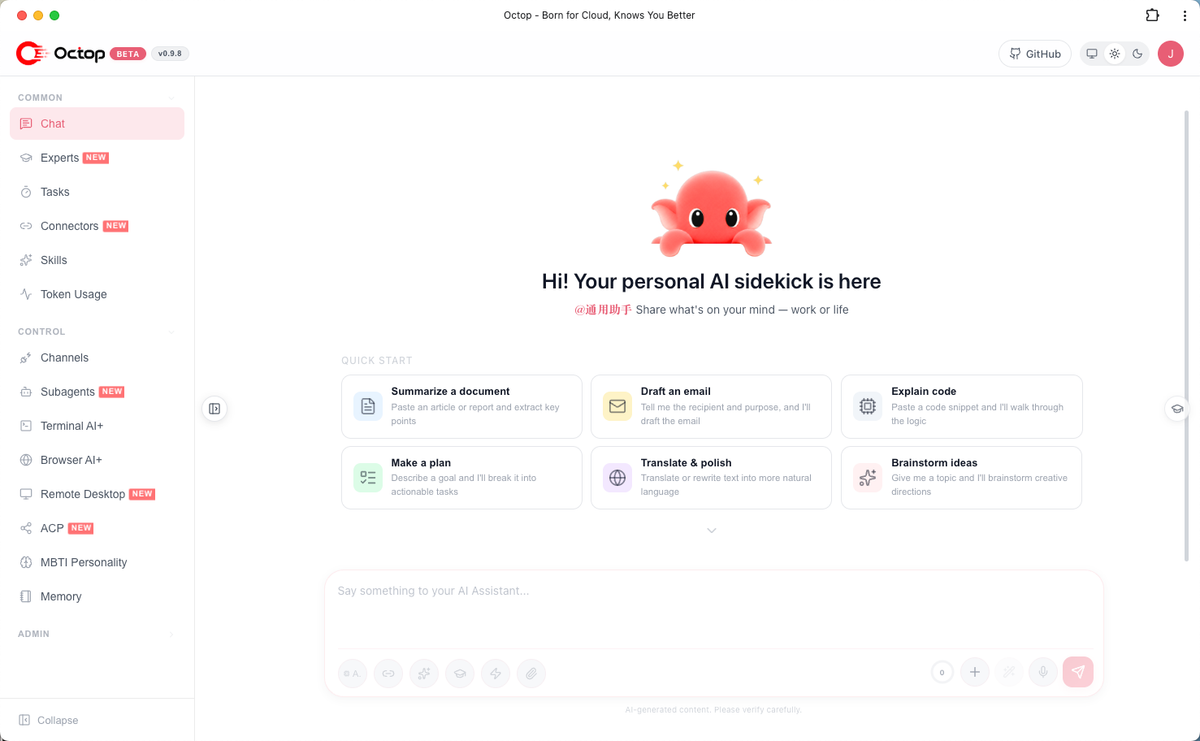
Octop 是一個自架的 AI 助理平台,官方 README 形容它是多使用者、多代理的版本。整個系統跑在單一 Python 程序裡,不需要另外的訊息佇列或外部服務,除了你自己設定的模型供應商。
Octop 這樣設計的好處是部署簡單,因為只要管一個程序與一個資料夾。所有設定、資料庫與各代理的工作區,預設都放在家目錄的 .octop 裡,資料庫預設是 SQLite,也可以改用 PostgreSQL。
在這個平台裡,每位使用者可以建立多個「專家」,這其實就是 AI 代理。每個專家有自己的工作區、模型設定、聊天頻道與排程,彼此隔離。平台另有專家庫,內建 16 種 MBTI 性格範本,方便一開始快速建立角色。
多個專家可以組成團隊。官方設計文件寫明,團隊由一位主持專家負責調度,成員仍是獨立的專家,主持人把工作派給成員,成員的回覆會顯示在同一個群聊裡。這項功能在 README 仍標示為 Beta。
介面也不只有網頁。除了網頁控制台,官方列出命令列、桌面版應用、HTTP 與 WebSocket 介面,以及飛書、釘釘、QQ、微信、Telegram、Discord、企業微信等聊天軟體串接。
底層由幾個獨立的函式庫組成。Harness 負責模型路由、工具與技能,Gateway 負責把各聊天軟體的訊息統一處理,Memory 負責分層的記憶與全文檢索,Browser 則用瀏覽器遠端控制協定自動化網頁。
因為這些都是獨立的倉庫,想研究其中一塊的開發者可以單獨去看,授權則要各自確認。
知道結構以後,下一步是把它裝起來,並建出第一個帳號。
安裝與第一個帳號:從 octop init 到 127.0.0.1:8088
官方提供四種安裝方式。
| 方式 | 適合誰 | 說明 |
|---|---|---|
| 一行安裝指令 | 想最快跑起來 | macOS 與 Linux 用 curl,Windows 用 PowerShell,安裝程式會用 uv 在家目錄的隱藏資料夾內建立 Python 3.12 環境 |
| 桌面版應用 | 不想碰終端機 | 到 GitHub Releases 下載 Windows、macOS 或 Linux 版本 |
| pip install octop | 自己管理 Python 的人 | 可另外安裝本機嵌入模型選項 |
| Docker | 想長期放在伺服器 | 官方文件建議正式環境用 Docker,並提供 compose 檔 |
一行安裝指令下載的腳本,放在騰訊雲物件儲存的一個儲存桶網址上,而不是 GitHub,從網址本身也看不出它屬於哪個單位。
所以我的建議是先把腳本下載下來看過,或改用 pip 與 Docker。README 另外列了倉庫內的本機腳本 scripts/install.sh,可以讀過再執行,因為把網路上的腳本直接丟給 bash,等於信任該網址的當下內容。
安裝後有三個步驟。
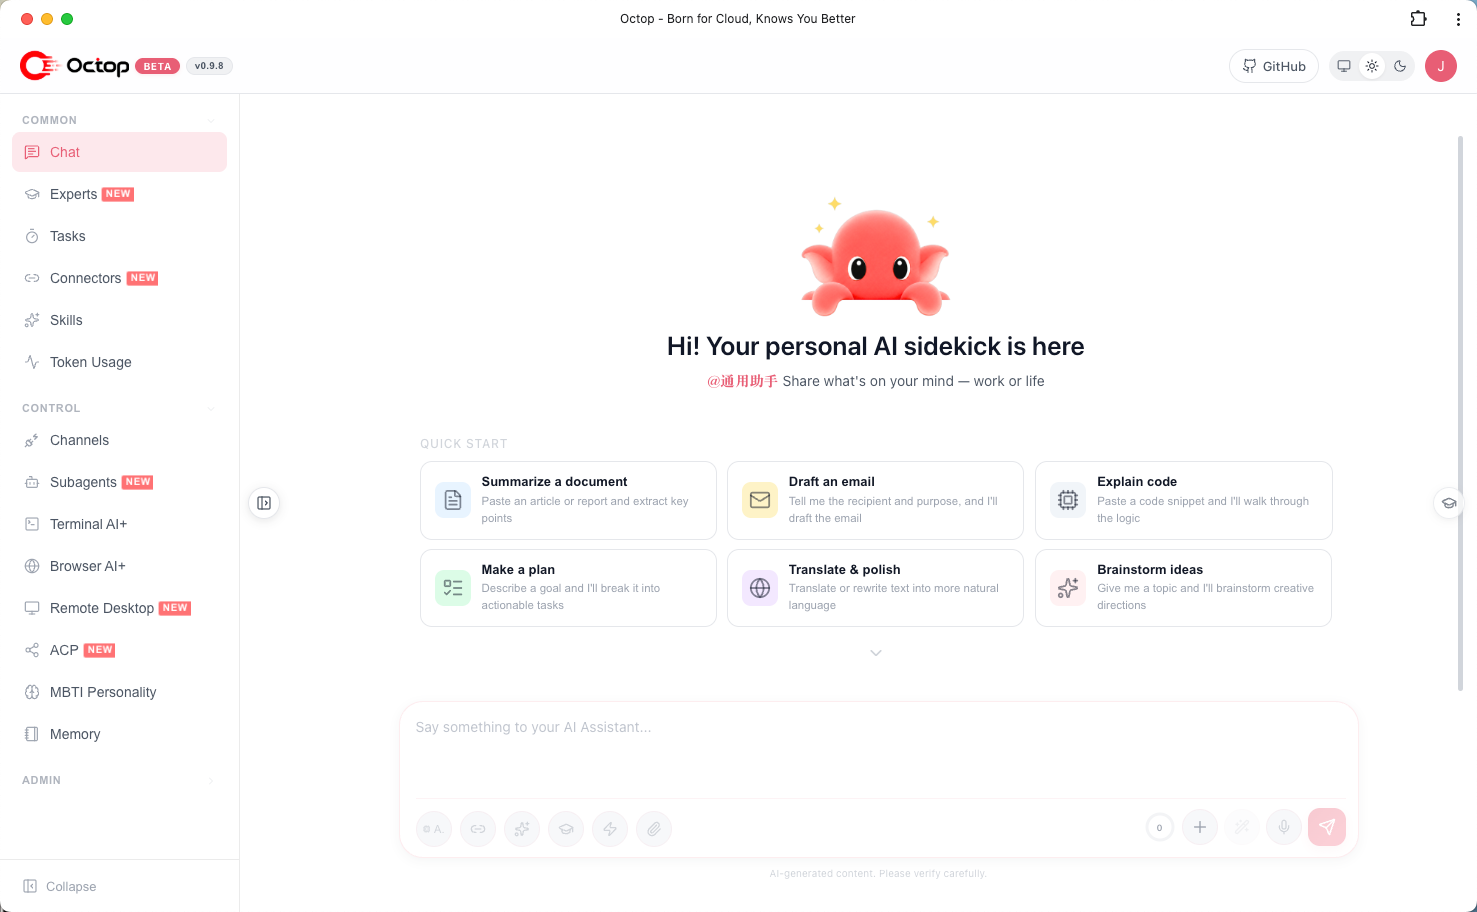
先執行 octop init,互動精靈會建立 SQLite 資料庫、登入用的密鑰與第一個管理員帳號,密碼至少 8 個字元,而且要有英文字母與數字。
再執行啟動指令 octop run,啟動後開啟 127.0.0.1 的 8088 連接埠,就是網頁控制台。
接著在介面裡設定模型。官方列出的供應商包括相容 OpenAI 介面的服務、阿里的 DashScope(通義千問)與本機的 Ollama,都可以按專家分別設定。
用一個小任務驗收
第一次我會建一個專家,模型先接 Ollama 這類本機模型,請它整理一份你自己的筆記,看回覆能不能出現在網頁與你設定的聊天軟體裡。
如果要測排程,官方說可以用自然語言設定每日定時任務,例如每天早上整理待辦事項。排程能不能準時跑,是確認這個程序長期可用與否的簡單指標。
設定文件寫明預設時區是 Asia/Shanghai,和台灣同樣是 UTC+8,所以每日定時任務不必換算時差,需要的話也能在設定檔改成別的時區。
驗收的重點不是回答多聰明,而是帳號、工作區與排程都照預期運作,所以先用不敏感的資料。
延伸閱讀:Paperclip 是什麼?X 熱傳開源 AI 代理公司,把任務、預算與審核放進同一個工作台
接上 Claude Code 與 Codex:ACP 是委派,不是內建
很多人看到「可以帶 Claude Code、Codex」,會以為它內建了這些模型。其實它是透過 ACP 這個協定,把工作派給你自己安裝的程式代理。
ACP 全名是 Agent Client Protocol,讓編輯器與程式代理之間用統一的方式對話。Octop 支援兩個方向,而且目前都走標準輸入輸出,不提供 HTTP 版本。
第一個方向是外送。你先在 ACP 頁面設定並啟用執行器,再在某個專家上打開 acp_runner 工具,之後就能在聊天裡要求它把程式任務交給外部代理。
官方內建的執行器有 OpenCode、CodeBuddy、Claude Code、Codex、Kimi Code、Cursor 命令列與 Pi。
其中 Claude Code 與 Codex 是透過 npx 啟動,由 Zed 團隊維護的 @zed-industries 轉接套件銜接,所以需要 Node.js 與第一次下載。
官方預設的指令帶有 -y 參數,npx 會省略確認、直接下載並執行套件,等於在你的主機上跑一份從 npm 取得的程式,我會先確認套件名稱再啟用。
acp_runner 的流程很單純:先列出可用執行器,再開啟一個工作階段、持續對話,遇到外部代理要求權限時,提示會出現在聊天裡,由你選擇選項。
第二個方向是內送。執行 octop acp 並指定代理,Zed 這類編輯器或 OpenCode 這類工具,就能把你的專家當成自己的程式代理使用,而且這是獨立行程,不需要同時開著 octop run。
這裡有一個前提:外部命令列要先裝在執行這個平台的那台機器上,也要先登入。ACP 文件的疑難排解寫得很直接,如果外部執行器沒有回應文字,要先檢查那個工具自己的登入與額度。
換句話說,Claude Code 與 Codex 的帳號、費用與權限,仍然由那些工具各自管理。Octop 只是一個調度的入口,不會替你省下它們的訂閱。
委派出去的工作會帶著資料,所以接著要看連接器、記憶與知識庫,這些才是資料實際進出的地方。
連接器、記憶與知識庫:資料進出的地方
平台用連接器串接外部服務,授權方式有 OAuth 登入、個人權杖與 API 金鑰等,背後多半走 MCP。MCP 是讓代理呼叫外部工具的通用協定,官方也允許在控制台加入自訂的 MCP 伺服器。
內建的連接器目錄不小,包括騰訊文件、騰訊會議、騰訊新聞等騰訊系服務,也有 Notion、滴答清單、OpenAlex、Obsidian,以及飛書、企業微信與釘釘的命令列。
對台灣使用者來說,其中不少是中國地區的服務,實際能不能用,要看你有沒有對應帳號。
記憶由獨立的 Memory 元件負責,官方說它會隨工作區一起搬移。1.0.2 版新增了手動編輯「使用者檔案」與「強記憶」的功能,如果新內容和已有記憶衝突,系統會先請你確認,不會悄悄覆蓋。
知識庫則是針對你上傳的文件做檢索,同一個部署內可以共用。工作區的存放位置也可以選擇,包括本機硬碟、Docker 沙盒、PostgreSQL,以及騰訊雲 COS 或相容 S3 的物件儲存。
這些選項帶來彈性,但也代表資料可能分散在好幾個地方。例如記憶放在 SQLite、檔案放在物件儲存,備份時就要同時顧到兩邊。官方提供 octop backup 指令,並建議跨版本升級前先備份。
1.0.2 版還新增了兩台主機互相連線的功能,可以使用對方的專家聊天,更新紀錄也提到能修改對方工作區裡的檔案。這類跨實例的授權範圍,我會先在測試環境確認再開放。
資料能流動到哪裡,自然就牽涉到權限。
資料與權限:直接安裝預設只聽本機,Docker 與上線前要補的事
官方 README 的安全與隱私段落列了幾項保護。設定、對話、工作區與憑證都放在本機的資料夾裡,多使用者靠登入憑證互相隔離。
README 還說敏感資料在離開工作區前會被遮蔽,有風險的工具與命令列指令,則需要你明確核准才會執行。官方沒有說明遮蔽的範圍與判斷規則,所以我不會把它當成資料不會外洩的保證。
命令列的規則放在設定資料夾的 security 子目錄,使用者可以自己編輯允許與禁止的清單。這比完全不設限安全,但規則寫得好不好,仍取決於你。
設定檔的預設值偏保守。服務預設只綁定 127.0.0.1,登入連續錯誤 5 次會鎖定 15 分鐘,API 文件預設關閉,加密連線選項(TLS)則預設是關閉的。
如果要讓區域網路內的其他裝置連線,要把綁定位址改成 0.0.0.0,這時就必須自己處理防火牆與加密連線。
但官方建議正式環境使用的 Docker,預設並不是只聽本機。官方 compose 檔把 OCTOP_BIND_HOST 設成 0.0.0.0,連接埠對映也沒有限定位址,所以預設會對主機的所有網路介面開放。
如果只想給本機使用,就要自己把對映限定在 127.0.0.1,或用防火牆擋住,這是 Docker 的通用做法,不是官方文件的建議。
官方的 SECURITY.md 說得很明白,Octop 是自架的控制平面,營運者要負責主機與網路暴露、定期更換登入密鑰、檢查工具防護規則,以及保護模型 API 金鑰與聊天軟體憑證。
更換登入密鑰的指令是 octop admin rotate-jwt-secret,不過設定文件註明,目前舊密鑰會直接被覆蓋,沒有不停機的輪替方式。
模型金鑰的存放也值得留意。設定文件寫明,各專家的供應商憑證(例如 API 金鑰)放在 SQLite 的 providers 資料表,並沒有說明是否加密,所以我會把資料庫與備份檔都當成機密保管。
還有一點要說清楚。README 說資料留在本機,但文件同時寫明,系統唯一需要的外部服務就是你設定的模型供應商。所以只要選用雲端模型,送出的對話內容就受該供應商的條款約束。
我查到的 README 與設定文件沒有提到遙測或回傳機制。
不過官方 compose 檔裡有 Langfuse(一種記錄模型呼叫的追蹤服務)的設定,LANGFUSE_TRACING_ENABLED 預設是 true,金鑰與位址預設留空,文件沒有說明沒填時會不會送出資料。
所以這不能當成保證,需要完全隔離的環境,還是要用網路層的方式驗證。這些風險看完,誰適合自己養一台 Octop,答案就比較清楚了。
適合誰、不適合誰:導入前的檢查
Octop 比較像一個要自己養的服務,而不是打開就用的應用程式,所以先看團隊能不能承擔維運。
| 情境 | 適合嗎 | 原因 |
|---|---|---|
| 家庭或小團隊想共用一個 AI 工作台 | 適合 | 多使用者隔離,各自有代理與工作區 |
| 想把多個聊天軟體接成同一個助理 | 適合 | 內建飛書、Telegram、Discord 等串接 |
| 已經有 Claude Code、Codex 訂閱,想集中調度 | 適合 | 用 ACP 委派,不必另外搭平台 |
| 完全沒有人維護主機與備份 | 不適合 | 升級、密鑰輪替與備份都得自己做 |
| 需要企業級稽核與合規保證 | 要再評估 | 更新紀錄提到 LDAP 登入,設定文件的資料表清單也含稽核資料,但我沒有看到合規認證與稽核報表的說明 |
如果決定試用,導入前我會先確認五件事。
- 部署位置:先放在一台自己控制的機器,綁定本機位址,確認可用後再考慮對外開放。
- 模型供應商:決定用雲端還是本機模型,並接受對話內容會送到哪裡。
- 備份流程:排好 octop backup,並在升級前先備份。
- 外部代理:確認 Claude Code、Codex 等已在主機上安裝與登入,並了解它們的費用。
- 使用者範圍:先只開給自己,確認隔離符合預期,再邀請家人或同事。
五件事都做得到,最後要看的是專案本身夠不夠成熟。
延伸閱讀:TencentDB Agent Memory 是什麼?把 AI 工作記憶分層,本機儲存還要注意哪些事?
限制與風險:專案很新,多項功能還在 Beta 與規劃中
Octop 的倉庫在 2026 年 7 月 8 日才建立,1.0.0 在 9 月 14 日釋出,最新的 1.0.2 版則是 10 月 18 日。
更新紀錄顯示,1.0.2 之前先出了 9 款測試版,從 9 月下旬一路釋出到 10 月中旬,代表迭代很快。
迭代快有好處,但也意味著升級時的風險比較高。1.0.2 的更新項目就包括記憶機制、技能匯出、團隊協作與中文 Windows 的編碼修正,所以升級前要備份,並先在測試環境確認。
資安問題的通報管道,SECURITY.md 要求不要公開開 issue,改用 GitHub 的安全公告,官方承諾 3 個工作天內回覆,確認的問題在 7 個工作天內給修復時程,這是我在官方文件裡唯一看到的回應時限承諾。
README 的路線圖也要用保守的方式讀。團隊功能還在 Beta,手機版只在內部封測,自我進化、託管代理、外掛市集與雲邊協同都列在規劃中,官方自己註明路線圖只是參考。
第二,星數與熱度不是品質證明。1 萬顆星說明有人關注,不代表長期維護或安全性已經過驗證。倉庫目前有數百個開放中的議題與合併請求,這是專案活躍的表現,也代表很多問題還沒處理完。
第三是語言與地區。倉庫的更新紀錄與許多文件以簡體中文撰寫,內建連接器也偏向中國地區的服務。台灣使用者要自己評估哪些連接器真正用得上。
最後是行銷用語。README 把產品形容成能獨立又協作的數位生命體,這是宣傳語,功能是否做得到,要以文件與實際操作為準,我不會把它當成能力描述。
這些限制不代表不能用,而是提醒你先小範圍試,再決定要不要承擔長期維運。實際試用前,讀者的疑問大多集中在下面幾題。
Octop 常見問題
Octop 是騰訊的官方產品嗎?
倉庫放在 TencentCloud 組織底下,騰訊 AI 英文帳號也發過開源公告,所以可以視為騰訊雲相關團隊的開源專案。至於有沒有官方的商業支援,README 沒有說明。
一定要用騰訊雲嗎?
不用。官方在 README 同時提供騰訊雲 Lighthouse 與 CVM 的一鍵部署按鈕,也列出 Zenith,但本機、桌面版、pip 與 Docker 都能執行。
Octop 可以只用本機模型嗎?
可以設定 Ollama 這類本機模型,另有選用的本機嵌入模型。不過安裝與更新仍需要連網,而且外部程式代理與雲端連接器本身就會連到各自的服務。
Octop 和 Claude Code 是什麼關係?
它是調度入口,Claude Code 是被委派的外部代理。兩者的帳號、額度與費用各自獨立,所以不會因為接上就自動包含。
先在一台自己控制的機器上驗收
Octop 的價值,在於把多使用者、多代理、聊天軟體串接與排程放進一個你能掌握的程序裡,這對想自己維運工作台的人很有吸引力。
我的建議是先在一台自己控制的機器上安裝,綁定本機,接一個本機模型,建立一個專家並跑通排程,再決定要不要接上 Claude Code 與雲端模型。
想持續追蹤開源 AI 工具與代理平台的更新,可以免費訂閱 AI 郵報,也建議定期回到官方更新紀錄確認新版本的變動。