Cursor 資安事件調查更新:外洩範圍、時間線與用戶該做什麼
Cursor 資安事件調查更新:官方稱攻擊從 Fireworks 外洩的金鑰開始,最多 5,000 名用戶可能取得惡意擴充套件。本文整理時間線、影響範圍、官方措施與官方未公布項目。

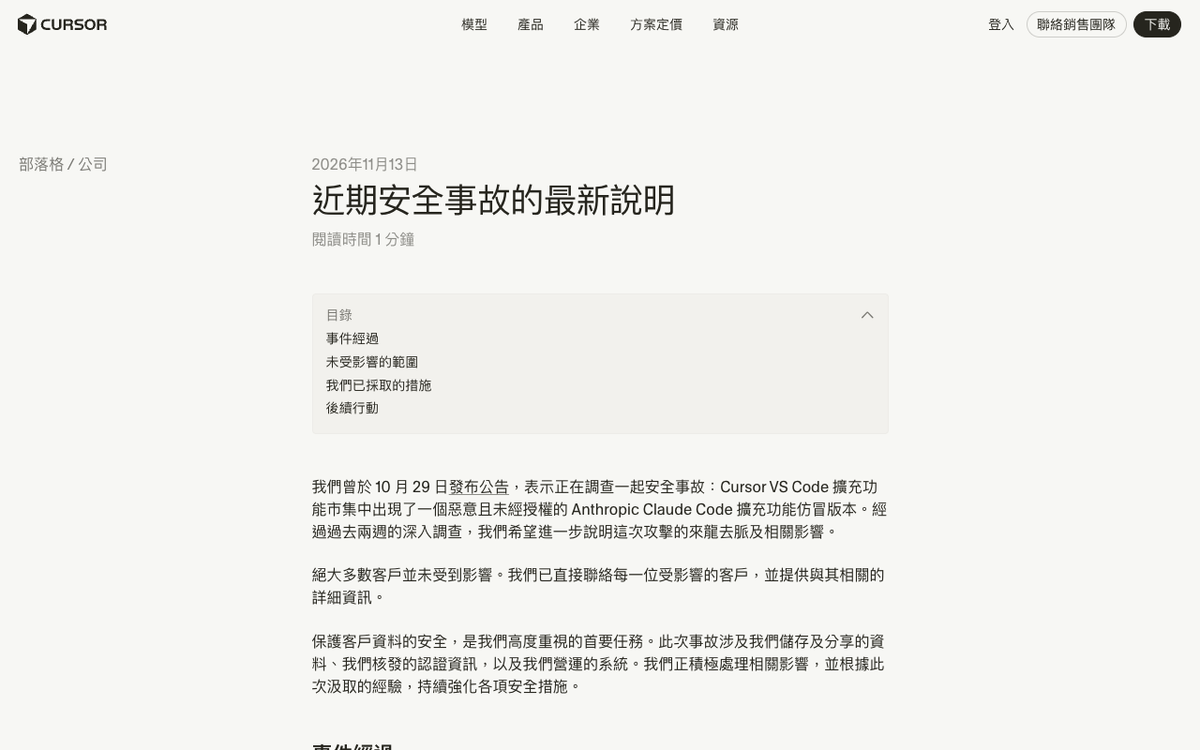
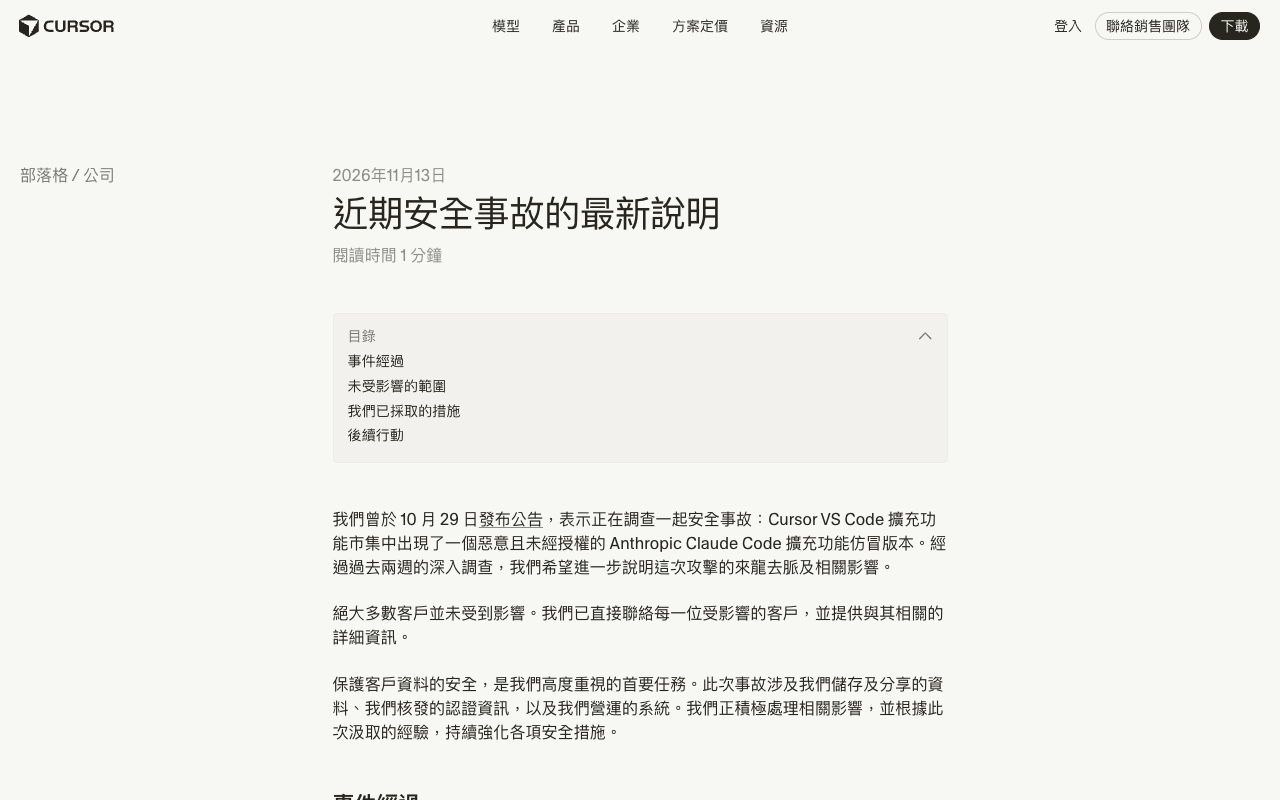
Cursor 資安事件有了調查更新。官方帳號 @cursor_ai 在 2026 年 11 月 14 日(UTC)發文,連到一篇 11 月 13 日的部落格文章,說明攻擊經過與補救措施。
這不是新事件,而是 10 月 29 日那起惡意擴充套件事件的調查報告,所以讀者最關心的是:資料有沒有被拿走、影響多少人、自己該怎麼處理。
依 Cursor 的說法,攻擊從合作廠商 Fireworks 端外洩的一把存取金鑰開始。攻擊者用它複製了一批數量有限、主要來自 2025 年的編程代理紀錄,再靠紀錄裡沒遮蔽的憑證,一路進到 Cursor 使用的部分雲端工具。
官方稱絕大多數客戶沒有受影響。10 月 29 日的約 11 小時內,最多 5,000 名用戶可能拿到惡意擴充套件,但 Cursor 沒有公布受影響客戶的總人數,也沒有公布金鑰被盜的日期。
本文把影響範圍、時間線與官方措施分開寫,官方沒說的地方就標成官方未公布。內容依 Cursor 與 Fireworks 的官方文章,以及 The Register、CSO Online、TNW 的報導整理,作者沒有獨立驗證。
我的判斷是,10 月 29 日安裝或更新過該擴充套件的人,要先照官方步驟檢查,其他人則先看自己有沒有收到 Cursor 的通知。
Cursor 資安事件的時間線:從 Fireworks 金鑰到 11 月 13 日更新
時間線的重點是,官方只給了幾個關鍵日期,起點的日期沒有公布。
起點:Fireworks 的存取金鑰,日期官方未公布
Cursor 稱 Fireworks 為第三方的訓練與推論廠商。推論,指模型收到請求後產生回覆的運算。
依 Cursor 說明,攻擊者取得一把 Cursor 發給 Fireworks 的存取金鑰,而這把金鑰是在 Fireworks 這端外洩的。攻擊者用它,從雙方共用資料的唯讀儲存空間複製資料。
官方沒有寫金鑰是何時外洩,也沒有寫資料是何時被複製,所以這條時間線的起點,只能標成官方未公布。
那個儲存空間裡放的,是有限的編程代理紀錄。官方稱這些紀錄為 traces,意思是編程代理工作階段留下的紀錄,內容主要來自 2025 年,而且來自沒有開啟 Privacy Mode 的工作階段。
Privacy Mode 是 Cursor 的隱私設定。依官方文章,沒開啟的工作階段,Cursor 被允許把資料用於模型訓練。
10 月 29 日:惡意擴充套件上架約 11 小時
2026 年 10 月 29 日,攻擊者把惡意版本的 Claude Code 擴充套件,直接放進 Cursor 擴充套件市集所使用的快取。快取是為了加快下載而暫存檔案的地方。
Cursor 公告寫的時段,是太平洋時間上午 2 點 27 分到下午 1 點 35 分,約 11 小時。本文換算成台北時間,約為 10 月 29 日下午 5 點 27 分到 10 月 30 日凌晨 4 點 35 分。
Cursor 偵測到後,先下架惡意版本,接著為了保險關閉整個市集。官方說它在確認沒有其他擴充套件被動過後,輪換金鑰、重建市集,再重新上線。
10 月 30 日至 11 月 1 日:公告更新與最後一次攻擊
Cursor 的資安公告頁面標示發布日為 10 月 29 日,並在 10 月 30 日太平洋時間上午 11 點 30 分更新入侵指標與受影響版本。
11 月 13 日的更新文則寫,10 月 30 日在部落格與 X 發布了含修復步驟與腳本的公告。兩份官方文章的日期寫法略有出入,所以本文照各自的說法標示。
TNW 轉引 Cursor 在 10 月 30 日的 X 貼文,Cursor 當時要求所有客戶把擴充套件更新到 2.1.314 版。
Anthropic 技術團隊成員 Felix Rieseberg 也在 X 上表示,這不是 Anthropic 系統或員工電腦遭入侵,官方通路上的版本不受影響,只影響 Cursor 用戶。這是 CSO Online 與 TNW 轉述的說法。
Cursor 說,它看到的最後一次攻擊者活動發生在 11 月 1 日,而且已被阻擋。
11 月 9 日至 13 日:Fireworks 更新與 Cursor 調查報告
Fireworks 在 11 月 9 日更新公告,提到 10 月 23 日一家第三方雲端供應商發生資安事件,並說明後來又發現帳號與帳單資訊受影響。
Cursor 則在 11 月 13 日發表兩週調查後的更新文。兩邊的說法能不能對上,要另外比對。
影響範圍:哪些資料被碰到,哪些官方說沒有?
影響範圍的重點是,Cursor 只用百分比與上限描述人數,所以讀者無法從官方文章算出總人數。
官方說被存取的資料
Cursor 說,攻擊者從 Fireworks 取得的資料,是有限的編程代理紀錄。其中少數紀錄含有未遮蔽的憑證,API 憑證外洩的客戶不到 0.01%。
靠這些憑證,攻擊者進入 Cursor 使用的部分 SaaS 工具,也就是外部的雲端軟體服務。官方列出他們存取到的資料如下。
- 部分已封存、非正式環境的 Cursor 原始碼儲存庫,其中有些含業務聯絡資訊。
- 有限的客戶支援資料與電子郵件往來。
- 產品使用指標與聯絡資料。
- 部分編程代理對話的摘要。
- 用戶寄給 Cursor 支援團隊的部分憑證。
針對沒有使用 Privacy Mode 的用戶,官方原文寫 "coding agent traces were exposed for fewer than 0.05% of users",意思是紀錄外洩的用戶不到 0.05%,中文為本文翻譯。
這個百分比的分母,是全部用戶還是只算沒開 Privacy Mode 的用戶,原文沒有明說,所以本文不換算成人數。
官方說沒有受影響的項目
Cursor 列出的未受影響項目,是它自己的說明,所以讀者要把它當成官方聲明,而不是第三方查核結果。
- 有開 Privacy Mode 的提示詞與程式碼。
- 傳給 Cursor 的即時資料與流量,因為外洩的紀錄只限於供歷史離線分析用的儲存空間。
- 執行 Cursor 的正式環境系統與基礎架構。
- Cursor 應用程式與官方更新。官方說它從另一套程式碼託管系統發布,攻擊者沒有存取過,簽署發布的金鑰也沒有外洩。
- Cloud Agents、Grok Bot 與其他 SpaceX SI 產品。
- 市集上的其他擴充套件,以及從 Cursor Marketplace 下載的外掛。
- 進行中的推論請求,以及客戶的程式碼儲存庫。
本文讀到的來源裡,沒有獨立機構核實這份範圍。Cursor 說已請外部鑑識專家協助調查,但沒有公布鑑識報告。
官方未公布的事
截至 2026 年 11 月 16 日,Cursor 的兩篇官方文章沒有提供下列資訊。
- 金鑰外洩與資料被複製的日期。
- 受影響客戶的總人數,以及沒開 Privacy Mode 的受影響用戶的絕對人數。
- 攻擊者進入的 SaaS 工具名稱,與被存取的儲存庫數量。
- 在最多 5,000 名可能取得惡意版本的用戶中,實際安裝並執行的人數。
- 攻擊者的身分。
影響範圍看完,接著看 10 月 29 日那個擴充套件到底做了什麼。
惡意擴充套件做了什麼,哪些步驟失敗了?
惡意擴充套件的目標,是在開發者電腦留下一條遠端通道,但官方說多數電腦上有一步會失敗。
依 Cursor 10 月 29 日的公告,受影響版本是 Anthropic.claude-code 的 2.1.312 與 2.1.313,平台是 Windows 與 macOS。Cursor 強調,這些版本不是 Anthropic 開發的。
惡意程式先收集主機資訊,包括主機名稱、使用者名稱、作業系統、家目錄路徑、環境變數名稱、工作目錄、設定的 Git 電子郵件與公開 IP。
接著它嘗試把攻擊者的 SSH 公開金鑰加進 authorized_keys 檔案,啟用本機的 SSH 服務,並建立反向 SSH 通道。
SSH 是遠端登入電腦的方式。反向通道,是受害電腦先主動連到攻擊者的伺服器,攻擊者再沿著這條連線登入。
Cursor 說,啟用本機 SSH 服務需要管理員權限,擴充套件在多數 macOS 與 Windows 主機上沒有這個權限,所以這一步會失敗,攻擊者無法透過通道登入。
但官方也寫明,攻擊者的金鑰已被加入、持久化機制已安裝、主機資訊也已送出,所以仍要照修復步驟處理。
惡意程式還嘗試用 macOS 的 LaunchAgent 或 Windows 的排程工作,讓通道持續存在,背景腳本大約每 60 秒重試連線。Cursor 說,攻擊者的伺服器已與雲端供應商合作下線。
第三方分析補充了幾個細節。例如 CSO Online 報導,資安公司 Phorion 發現惡意程式碼插在擴充套件 JavaScript 檔案的開頭,擴充套件一載入就執行,使用者不必操作。
CSO Online 也報導,Microsoft Threat Intelligence 的分析指出,程式會找名稱含 KEY、TOKEN、SECRET、PASS、AWS 或 GCP 的環境變數,最多保留 40 筆,收集的是變數名稱,不是內容。
Cursor 在 11 月 13 日的文章補充,攻擊者是用外洩資料中的憑證,把惡意副本直接放進市集所用的快取。Anthropic 沒有發布這個副本,這也不是 Anthropic 產品的漏洞,作為上游來源的 Open VSX 也沒有出現惡意程式。
TNW 在 10 月 31 日報導時,Anthropic 與 Cursor 都還沒說明攻擊者如何取得權限,所以這一點在當時是未知。Cursor 在 11 月 13 日的文章,給出了它的說明。
Fireworks 的公告與 Cursor 的說法,對得上嗎?
兩邊的說法有交集,但官方沒有把它們逐項對上。
Fireworks 在 10 月 9 日的公告寫,10 月 6 日發現內部憑證被未授權使用,攻擊者取得少數客戶帳號在評估工作中的環境變數,包含 API 金鑰與權杖。當時 Fireworks 說,沒有證據顯示客戶的模型、資料集、訓練資料、推論流量或個人資料被存取。
不過 11 月 9 日的更新說,後來發現帳號與帳單資訊受影響,部分帳號的機密、資料集與不完整的模型也受影響。Fireworks 還寫,10 月 23 日第三方雲端供應商發生資安事件,10 月 24 日攻擊者藉此進入開發機器。
Fireworks 說,證據顯示這與一個以牟利為目的的網路犯罪集團有關,目標是把未授權取得的語言模型存取權賣給非法的路由閘道,這種做法稱為 LLMJacking。
但 Fireworks 的兩份公告都沒有提到 Cursor。The Register 在 11 月 10 日引述 Bloomberg 報導,Fireworks 正與包括 Cursor 與 Harvey 在內的客戶合作評估影響。
Cursor 說金鑰是在 Fireworks 端外洩。但哪一次 Fireworks 事件對應到 Cursor 的金鑰,兩家公司都沒有說明。
因此本文不把 Fireworks 的 10 月 6 日事件,直接寫成 Cursor 金鑰外洩的起點,也不把兩邊的攻擊者視為同一個。
Cursor 的補救措施與用戶該做的事
官方措施與用戶行動要分開看,因為前者是公司做的,後者要靠你自己確認。
Cursor 說自己做了什麼
10 月 29 日當天,Cursor 說它下架惡意版本、關閉整個市集、確認沒有其他擴充套件被竄改、輪換金鑰、重建市集,並與託管攻擊者伺服器的供應商合作下線該伺服器。
Cursor 說,它的監控系統發現未授權活動後,先停用了 Fireworks 的金鑰,並開始輪換憑證。為了保險,它暫時停用的內部與產品服務遠多於證據所需,所以部分 Cursor 功能曾暫時中斷,之後逐一在確認安全後恢復。
11 月 13 日的更新文另外列出下列措施。
- 把所有推論流量移出 Fireworks,停用發給它的金鑰,並切斷它對所有共用資料集的存取。
- 依風險高低輪換所有已發現外洩的 Cursor 憑證,並為保險輪換內部系統使用的所有憑證。
- 驗證市集裡其他擴充套件都是真的,審查並重建市集。
- 擴大對服務供應商的網路存取限制,讓被盜的憑證不能在預定位置以外使用。
- 在所有程式碼儲存庫加入秘密掃描與防護,並擴大到其他內部資料來源。
- 重新部署所有正式環境的基礎設施與服務,並逐一審查內部服務後才恢復。
- 聘請外部鑑識專家,並聯絡所有受影響者。
Cursor 還說,如果憑證外洩,它已寄信給團隊管理員,列出要輪換的金鑰,並請發出這些憑證的第三方服務撤銷它們。
依官方公告,用戶該怎麼查
官方公告的對象很明確:在 2026 年 10 月 29 日太平洋時間上午 2 點 27 分到下午 1 點 35 分之間,於 macOS 或 Windows 從 Cursor 市集安裝或更新 2.1.312、2.1.313 的人。
如果符合,公告要求先確認受影響與否。方法是檢查 SSH 的 authorized_keys 檔案裡,有沒有公告列出的攻擊者公開金鑰。
找到這把金鑰,就代表電腦受影響。接著要執行對應平台的修復腳本,隔離有後門跡象的主機,移除未授權金鑰、持久化機制與執行中的通道。
官方也要求評估是否重建主機,並從可信任的系統輪換這些電腦能碰到的憑證與工作階段。
只解除安裝擴充套件可能不夠,因為惡意程式會放下獨立執行的腳本。官方在 10 月 30 日更新過入侵指標,所以本文不貼指令與指標,請直接看 Cursor 的公告。
Cursor 資安事件常見問題
有開 Privacy Mode 的用戶需要擔心嗎?
依 Cursor 的說法,有開 Privacy Mode 的提示詞與程式碼不在受影響範圍,外洩的紀錄來自沒開的工作階段。
只要你在 10 月 29 日的時段安裝或更新過該擴充套件,仍要照公告檢查。本文推論,擴充套件事件影響的是本機電腦,與 Privacy Mode 的資料範圍是兩回事。
沒收到 Cursor 的通知,代表資料沒外洩嗎?
針對編程代理紀錄,Cursor 的說法是沒收到通知,就代表你的資料不在這些紀錄裡。
針對擴充套件,Cursor 說從 10 月 30 日起,開始透過應用程式內通知與電子郵件通知受影響的用戶與團隊管理員。官方沒有說明怎麼判定誰受影響,又要求安裝過的人照公告檢查,所以建議自己確認。
這起事件結束了嗎?
Cursor 說它相信事件已被控制,最後一次攻擊者活動是 11 月 1 日,且已被阻擋,並持續監控。
官方也說,若發現影響客戶的新資訊會直接聯絡客戶,重要內容有變會更新文章。這是官方的判斷,本文沒有獨立核實。
受影響的人數到底有多少?
官方只給了幾個數字:10 月 29 日最多 5,000 名用戶可能拿到惡意版本,API 憑證外洩的客戶不到 0.01%,紀錄外洩的用戶不到 0.05%。總人數官方未公布。
延伸閱讀:OpenCode 通報 Console 安全事件:影響 1.4% Console 使用者,外部模型帳號該先查什麼?
結語:先查擴充套件與通知信,再看官方有沒有補充
這篇適合想先弄清楚自己要檢查什麼的人,例如 Cursor 的個人用戶與團隊管理員,因為它把官方說的、官方沒說的,以及該先查的事分開列出來。
不適合想知道攻擊者是誰、Fireworks 與 Cursor 的責任怎麼切分,或有沒有賠償的人,因為截至 2026 年 11 月 16 日,這些在官方文章裡都沒有答案。
我會先確認 10 月 29 日有沒有安裝或更新過那個擴充套件,再看信箱有沒有收到 Cursor 列出金鑰的通知,最後回頭看官方文章有沒有更新。
延伸閱讀:LiteLLM 1.107.0 遭供應鏈攻擊:原碼標籤乾淨,為何安裝包仍能竊取密鑰?
資料來源
- An update on our recent security incident(Cursor Blog,2026 年 11 月 13 日)
- Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace(Cursor Blog,2026 年 10 月 29 日,10 月 30 日更新)
- Fireworks October 2026 security incident(Fireworks AI,2026 年 10 月 9 日公告,10 月 10 日更新)
- Update on October 2026 security incident(Fireworks AI,2026 年 11 月 9 日更新)
- Fireworks AI gets burned twice as customer data exposure widens(The Register,2026 年 11 月 10 日)
- Cursor removes malicious Claude Code extension after SSH backdoor attempt(CSO Online,2026 年 11 月 2 日)
- Anthropic denies breach as tampered Claude Code extension hits Cursor users(TNW,2026 年 10 月 31 日)
- @cursor_ai 貼文,2026 年 11 月 14 日(UTC,官方帳號貼文)