GitHub Copilot Adaptive 審查預覽:自選深度、跨儲存庫脈絡與密鑰偵測怎麼用?
GitHub Copilot Adaptive 公開預覽會按修改複雜度與風險選審查深度,Balanced仍是預設。解析公開跨儲存庫、疑似密鑰偵測、管理上限及 Azure Repos 正式整合的不同適用範圍。

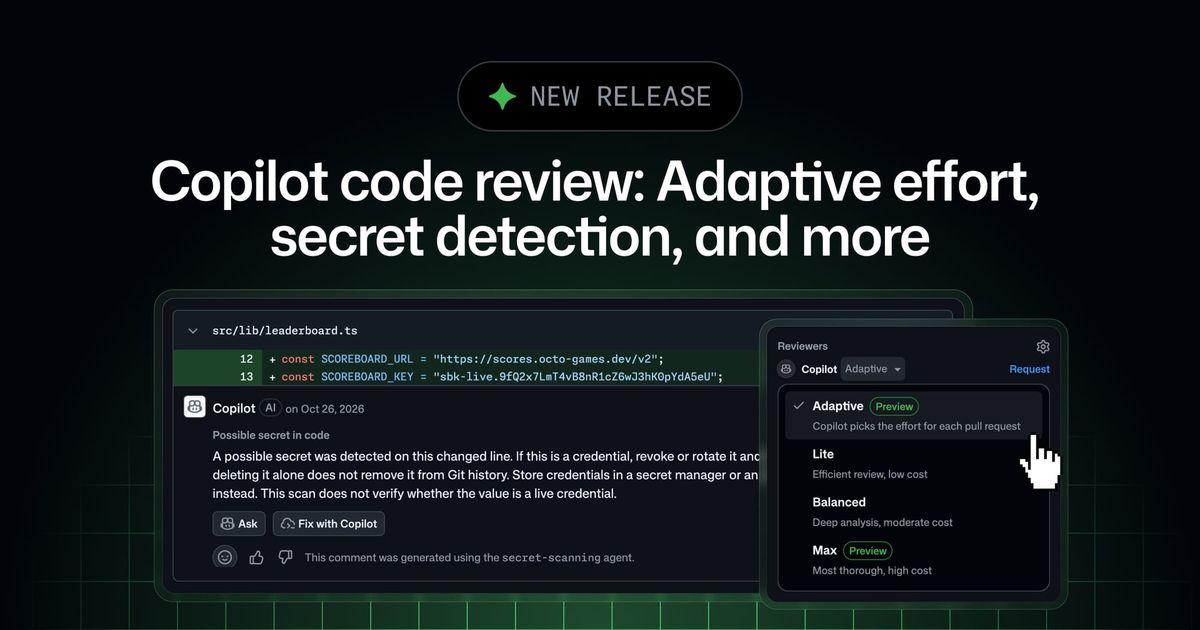
Copilot Adaptive 把程式審查深度的選擇交給系統,讓小幅文件修改與登入邏輯變動不必採用相同投入。團隊原本要先猜哪個修改值得深查,如今可以讓工具依複雜度與風險選擇。
但自選審查深度不代表工具能越過組織上限,也不代表它成為修改請求的最後批准者。GitHub 在 2026 年 11 月 17 日公告的 Adaptive,仍受企業、組織或儲存庫設定的最高等級限制。
這次更新另外加入公開儲存庫的跨庫脈絡,以及在審查留言中指出疑似外洩憑證的能力。它們都處於公開預覽,主要作用是讓審查更早取得相關背景與風險線索。
對使用多個程式庫的團隊,一個修改是否破壞別處的相依程式,確實不一定看單一差異就知道。不過能讀相關公開資料,不等於代理取得所有私人程式庫的讀取權限。
已在用 Copilot 審查的團隊,可以用一批不同風險的修改比較新模式。若希望系統保證不漏漏洞或自動取代批准流程,這次預覽沒有提供這種保證,仍需結合測試與人員判斷。
要把功能加進現有流程,先看系統能選哪些深度,以及組織如何限制這個選擇。
Copilot Adaptive 依修改選深度,先看預設與上限
Copilot Adaptive 讓程式審查不必每次由人手選相同深度。程式審查是檢查一份準備合併的修改,找出可能的錯誤與需要討論的地方。
修改請求常稱 PR,是 GitHub 上提交變更並請他人確認的協作單位。
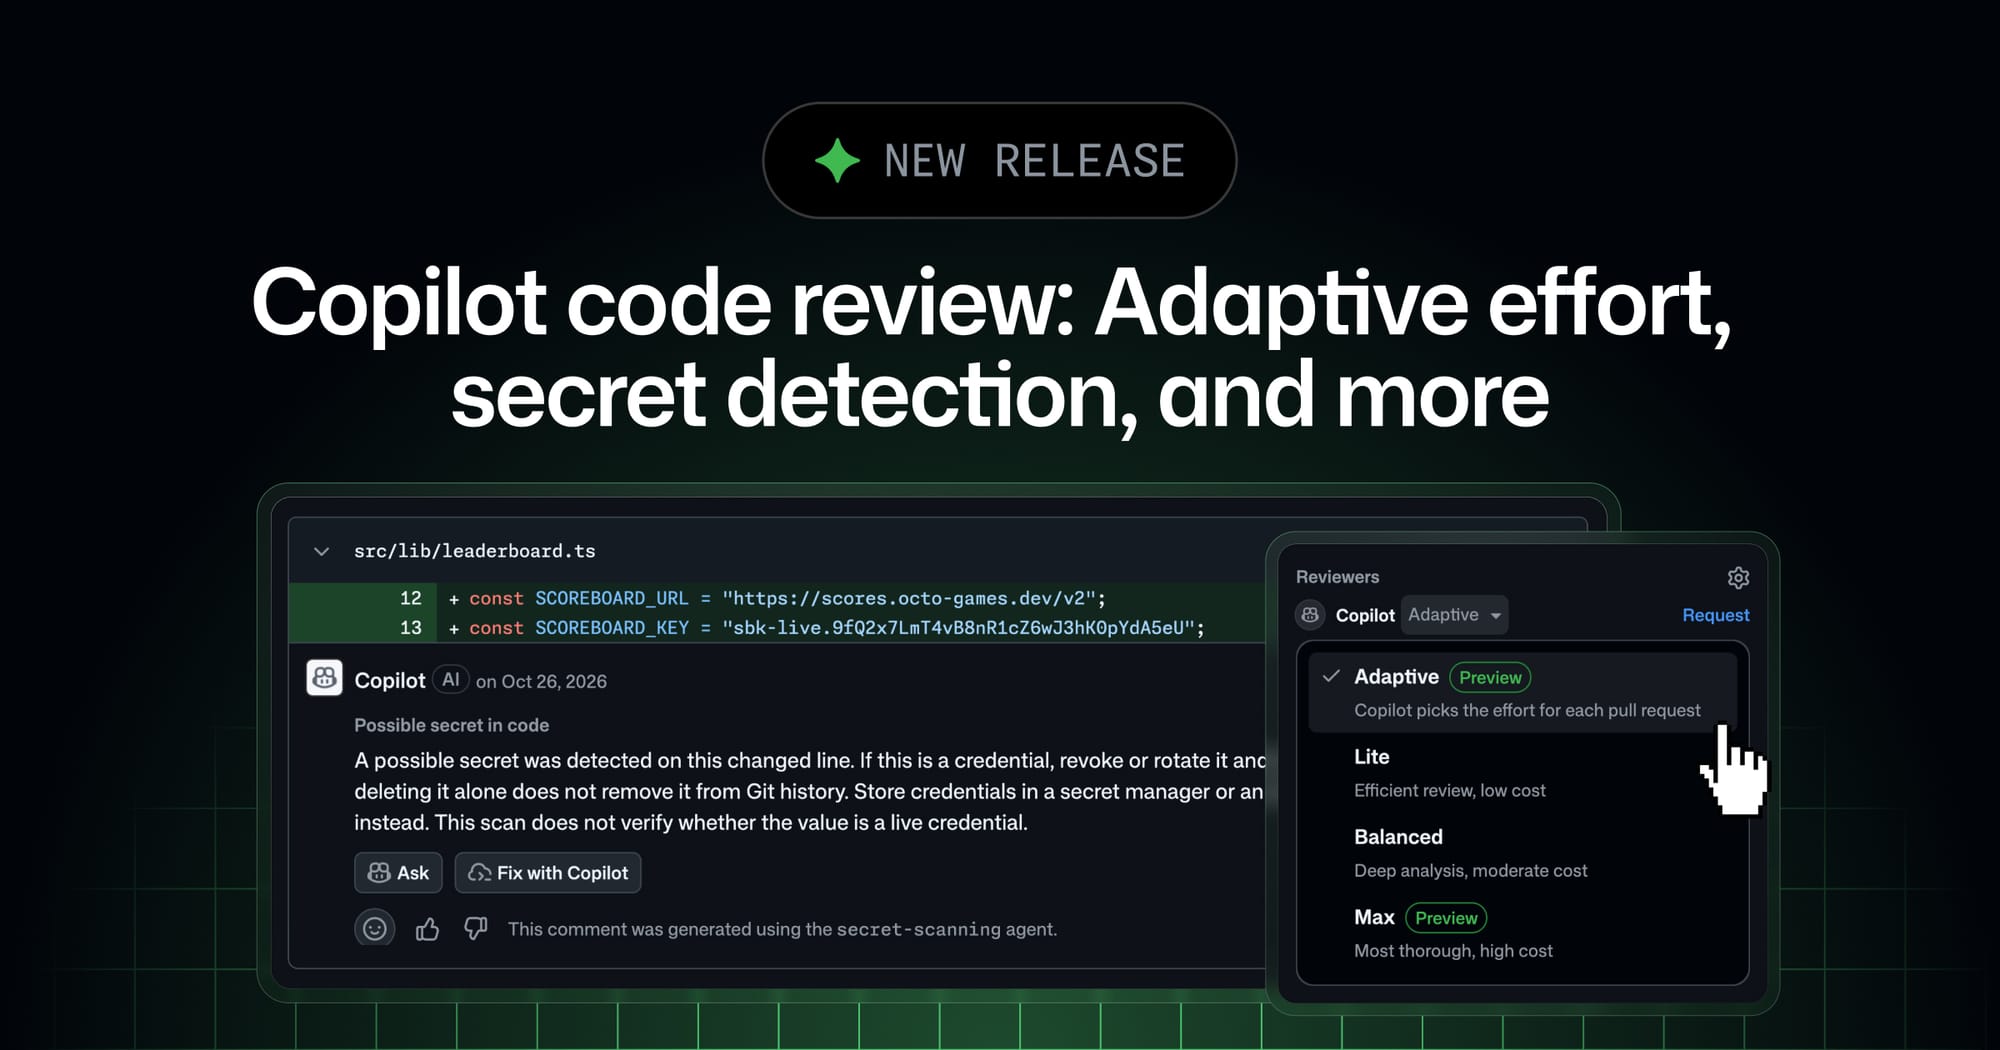
GitHub 的 11 月 17 日公告介紹,Adaptive 公開預覽會依請求的複雜度與風險,選擇 Lite、Balanced 或 Max 的審查程度。
這次重點是自動選擇,不是重新宣布先前已有的較深審查模式。
目前 Balanced 仍是預設值。想使用 Adaptive,可以針對單一請求選擇,也可以依個人、儲存庫、組織或企業設定預設。儲存庫是專案保存程式與修改紀錄的地方,設定層級不同,影響範圍也不同。
這項選擇仍受管理上限約束。若企業、組織或儲存庫限制最高可用程度,Adaptive 不會因為判斷某份修改比較複雜,就越過這個上限。因此開發者看到自動模式,不表示已取得所有深度與預算權限。
官方列出的適用方案包含 Copilot Pro、Pro+、Max、Business 與 Enterprise,但功能仍有公開預覽的階段條件。
團隊需要確認自己的帳號與管理設定,不因訂閱名稱符合,就假設所有選單已在每個環境完全相同。
選擇更深的審查,也不能直接換算成一定找到更多有效問題。模型可能需要更多時間與用量,最後意見是否有幫助,仍要由修改內容與人工覆核確認。公告沒有替每種專案提供固定的改善比例。
對維護者而言,合理的第一步是觀察哪些修改被判定需要較深處理,以及是否符合自己認為的風險。若一份跨多個模組的改動只得到簡短意見,應檢查設定與資料,而不是只因模式叫 Adaptive 就認為深度一定合適。
跨儲存庫脈絡,現在只涵蓋公開資料範圍
同一項修改的影響,有時不只存在眼前的專案。例如某個函式介面被調整,使用它的另一個專案也可能需要更新。跨儲存庫脈絡讓審查有機會讀到相關的程式與文件,而不是只看單一修改片段。
不過這次公開預覽的範圍是公開儲存庫。不能改寫成 Copilot 已能自動讀取公司所有私有程式,也不能因為使用者有某些存取權,就假設這項預覽已涵蓋相同的私有範圍。
公告提到,可結合相依程式、文件、自訂指引與技能等內容。相依程式是其他地方會使用或被目前專案使用的程式元件。技能則可理解為代理執行工作時載入的指引與方法,不是審查者的個人能力分數。
這些資料能讓審查更接近專案背景,但是否讀到正確版本仍很重要。公開文件可能描述穩定版,修改卻發生在下一版。若把兩個版本的介面混在一起,建議看起來合理,實際上仍可能誤判。
因此團隊可以挑一個確實有公開相依關係的修改,檢查審查意見是否指向正確的程式與文件。評估重點不是引用數量,而是這些引用是否真正改變判斷,幫助找出原本在單一專案看不到的問題。
自訂指引也需要維護。如果團隊規則已過期,模型即使確實遵循,也可能提出不適合當前專案的建議。這說明脈絡更多不一定自動更好,資料是否相關、正確與當下適用,同樣需要有人負責。
跨專案查看能力也不能取代實際測試。知道某個相依函式可能受影響,只是提出風險線索。是否造成故障、哪些情況需要更新,仍要回到相應測試與專案維護者的確認。
密鑰偵測找到的是疑似憑證,處理仍需人確認
這次另一項公開預覽,是在程式審查中協助辨識疑似密鑰與憑證。密鑰是讓程式取得外部服務權限的資料,一旦不慎進入程式庫,可能讓不該使用的人取得存取能力,因此需要盡早發現。
GitHub 說明使用已知格式比對,涵蓋超過五百種型態與一百五十多家合作夥伴,也結合機器學習方式尋找較不固定的樣式。已知格式比對,是依特定字元結構找可能的憑證,不等於真的拿去登入驗證。
所以審查指出疑似憑證,不能直接宣告它一定有效、已被利用或已造成外洩。同樣地,沒有出現提醒,也不能推論全部秘密資料都已找完。格式、程式上下文與測試資料都可能影響結果。
處理提醒時,維護者應確認它是展示用文字、測試資料,還是真正具有權限的資料。本文不提供或複製官方示範畫面中的字串,也不以實際呼叫服務來測試憑證。目的在於理解工作流程,而不是使用不應取得的權限。
若確認是真實憑證,單純把那一行刪掉,不一定能消除先前已留下的副本。應依團隊既有程序撤銷或更新,再處理程式與相關紀錄。這是處理憑證風險的一般維護原則,不代表 Copilot 已自動替所有服務完成撤銷。
對團隊最有用的驗收,是提醒能否在合併前到達正確負責人,以及後續處理有沒有留下結果。若提醒一直出現卻沒人判斷,偵測能力再多,也未必改善實際風險。需要有人負責把線索接成可完成的修正。
官方也將這項能力列在適用的付費方案內,但不能把審查中的密鑰偵測,與其他安全產品的全部功能混成同一項授權。實際使用前,仍應核對功能名稱、預覽階段與管理設定。
Repository Insights 與 Azure Repos,各自改變哪一段管理?
同一份公告也介紹儲存庫審查洞察正式提供。它讓有讀取權限的人,在 Insights 的相關頁面查看審查活動,例如意見是否被處理,以及哪些審查被略過。這些數字有助於找出流程問題,但不是直接替程式品質打分。
意見被處理,可能代表維護者採納建議,也可能需要進一步了解處理方式。審查被略過,則應回到原因,看看是設定、資料或執行條件。不能只追求更多意見或更高採納率,就當作團隊品質自然改善。
Azure Repos 的程式審查整合也從預覽進入正式提供。Azure Repos 是 Azure DevOps 中保存程式的服務,與 GitHub 儲存庫是不同入口。
公司原本使用微軟開發平台,可以依該入口的管理方式安排審查。
公告提到組織、專案與儲存庫管理,以及分支政策或手動發起審查。分支政策是把某些條件放進合併流程,要求修改符合檢查後再進入目標版本。這與開發者單次按下審查按鈕,影響的流程範圍不同。
Azure 入口也包含預設程度、建議處理及稽核等安排,並透過相關 Azure 訂閱連結 GitHub AI credits。
這裡需要核對自己的帳務與管理條件,不把 GitHub 端某項方案的所有行為直接套到 Azure。
尤其 Adaptive、公開跨儲存庫與密鑰偵測等預覽,不能僅因同一公告提到 Azure 正式提供,就推定全部能力已同時在 Azure 入口開放。每一項功能的階段與適用範圍都要分開讀。
用一個專案試行,量的是有效意見與人工負擔
第一輪可選一個審查流程穩定的儲存庫,先記錄目前預設程度與管理上限,再針對少數請求使用 Adaptive。保留修改大小、涉及模組、審查等待與有效意見,讓比較能對回具體工作。
有效意見可以由維護者確認是否指出真實問題、是否有足夠位置與理由,以及修正後是否通過測試。不需要追求意見越多越好。無關或重複建議會增加人工負擔,也可能讓人忽略真正重要的提醒。
接著選幾種不同修改,例如文件調整、單一函式修補與跨模組改動,觀察深度選擇是否有可解釋的差異。不要拿完全不同難度的兩份請求,單看時間就宣告自動模式比較快或比較慢。
涉及密鑰偵測的驗收,應使用沒有真實權限的測試資料與既有測試方式,確認提醒、指派與處理流程,不以真實憑證製造風險。跨儲存庫則先選公開相依關係,避免測試範圍超過預覽能力。
最後把等待、用量與人工修正時間一起看。若深度增加但維護者更容易確認關鍵問題,可能值得接受。若建議很多卻大多不相關,就應先調整指引與資料,或改回較適合的設定,再談擴大使用。
比較期間也應固定團隊的合併條件。若一組請求要求完整測試,另一組只需簡短確認,結果就混入不同流程。
因此在看自動程度是否合適之前,先把必要測試與人工確認範圍寫清楚,才能知道差異來自審查安排,還是驗收本來就不同。
遇到模型沒有提出意見的請求,也要保留檢查。沒有意見可能是沒有發現問題,也可能是缺少脈絡或審查未正常完成。
因為公告同時提供略過審查的觀察方向,團隊可以先辨識工作是否真的執行,再由人確認結果,避免把空白回覆直接當作修改沒有風險。
這樣的試行留下的不是一個抽象好評,而是哪些修改值得更深審查、哪些意見仍需改善,以及管理上限是否合適。當功能與維護者的工作接起來,新的預覽才可能帶來持續的幫助。
Copilot Adaptive 常見問題
Adaptive 已經是所有請求的預設值嗎?
沒有。Balanced 仍是預設,Adaptive 需要按適用入口選擇或設定,且不會越過企業、組織或儲存庫限制的最高程度。
跨儲存庫能讀公司全部私有專案嗎?
不能這樣解讀。本次公開預覽說明的範圍是公開儲存庫,應依實際支援內容測試,不把它延伸成全部私有程式的存取能力。
偵測到密鑰就表示已經外洩嗎?
不表示。提醒是需要確認的疑似憑證線索,不能直接當成有效性或濫用證據。確認是真實憑證後,仍需依既有程序撤銷、更新與修正。
讓自動深度接回真正的審查責任
這次更新把深度選擇、公開脈絡與疑似憑證線索帶進審查,但沒有取消維護者的驗收角色。先在一個專案比較有效意見、等待與人工負擔,再依各入口條件擴大,會比只切換模式更能判斷是否值得採用。
延伸閱讀:GitHub Copilot App 新增瀏覽器操作與 Azure DevOps:預覽功能怎麼開、權限怎麼管?
延伸閱讀:GitHub Copilot Security extension 公開預覽:警報到修補怎麼接,權限與費用一次看