Google DeepMind 發表 AlphaProof Code:4 週產出 650 萬行 Lean 數學證明,驗證 Signal 機器碼零漏洞
Google DeepMind 公開 AlphaProof Code 多代理形式化驗證框架,4 週內產出約 650 萬行 Lean 證明程式碼,成功驗證 Signal 加密協定在 AArch64 機器碼層級的安全性。

提到 AlphaProof Code,很多人以為 AI 寫程式最大的用途是幫工程師趕進度,但當軟體攸關數億人的通訊加密安全時,真正值錢的能力其實是「用數學證明它絕對不會出錯」。
2026 年 11 月,Google DeepMind 正式發表 AlphaProof Code 多代理形式化驗證框架。
這套系統在人類專家引導規格的前提下,只花短短四週就產出約 650 萬行可在 Lean 證明輔助器中通過檢查的數學證明程式碼。
更震撼資安圈的是它的實戰標的。
研究團隊沒有拿玩具程式來測試,而是直接把全球數億人使用的 Signal 加密協定核心函式庫 libsignal,一路驗證到編譯後的 AArch64 底層機器碼層級。
過去這種層級的形式化驗證,往往需要頂尖密碼學與數學博士耗費數年人工撰寫證明,成本高到只有航太或軍事晶片才負擔得起。
這套驗證框架 等於把這道門檻直接壓縮到週為單位。
對軟體工程師與資安團隊來說,這項突破代表 AI 代理正在從「容易產生幻覺的寫碼助手」,進化成能為關鍵基礎設施提供數學級安全保證的驗證引擎。
接下來我們會拆解 這套驗證框架 如何運作、為什麼要驗證到機器碼層級、Signal 協定被證明了哪些安全特性,以及這對未來軟體開發流程的意義。
AlphaProof Code 是什麼?為什麼要結合人機協作與 Lean
在了解這項突破前,要先搞懂什麼是「形式化驗證」。
一般軟體測試只能跑過幾個假設情境,證明這些特定情況沒出錯;但形式化驗證是用嚴格的數學邏輯,證明程式在所有可能輸入下都絕對滿足安全規範。
為了做到這件事,數學與資安專家常使用名為 Lean 的證明輔助系統。只要證明能通過 Lean 的編譯器檢查,就代表這段邏輯在數學上毫無漏洞。
這套驗證框架 就是一套由 Google DeepMind 打造的多代理框架,底層結合了 Gemini Carbon 系列推理模型。
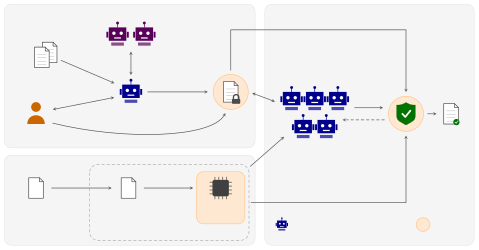
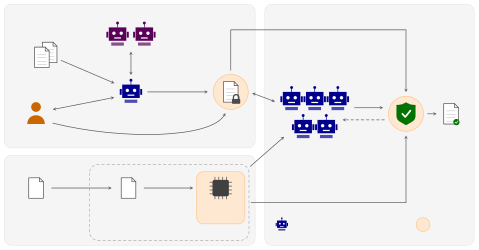
在運作時,人類專家負責定義安全規格與高層架構,再由多個 AI 代理分工拆解定理、撰寫龐大的 Lean 證明程式碼並自動除錯。
為什麼 650 萬行證明不能只靠單一對話框生成
要在真實軟體專案中完成數學證明,難度遠高於寫出能執行的業務邏輯。因為編譯器只要抓到一個極微小的型別或邏輯跳躍,整份證明就會宣告失敗。
這套驗證框架 透過多代理協作,把整個龐大的驗證任務拆成數千個子目標。
當某個代理寫出的證明卡關時,系統會根據 Lean 回傳的錯誤訊息自動回溯、搜尋輔助引理並重新嘗試,最終在四週內累積完成約 650 萬行嚴格通過驗證的證明程式碼。
延伸閱讀:Mistral Large 4 寫出量子化學求解器:分子斷鍵示範,如何驗證數值與畫面?
AlphaProof Code 為什麼要驗證到 AArch64 機器碼,而不只看原始碼
許多開發者可能會疑惑,既然 Signal 的原始碼已經開源讓全球資安專家檢視過,為什麼還需要多此一舉去驗證編譯後的機器碼?
原因很現實。人類寫的 Rust 或 C 語言原始碼,在經過編譯器最佳化與轉換後,真正進到手機處理器裡執行的,其實是 AArch64 等指令集的二進位機器碼。
在這個轉換過程中,編譯器本身的潛在臭蟲、記憶體對齊問題或旁路攻擊風險,都有可能在原始碼完全看不出異狀的情況下,讓最終的機器碼出現安全破口。
這套驗證框架 這次直接打通高階密碼學規格與底層 AArch64 機器碼之間的斷層。
這代表它證明的不只是「設計圖沒錯」,而是「真正跑在手機處理器上的機器指令也沒有漏洞」。
Signal 協定這次驗證了哪些核心安全屬性
根據 Google DeepMind 公開的技術報告,研究團隊針對 libsignal 的核心實作,在數學上嚴格驗證了多項通訊加密最關鍵的安全承諾。
這其中包括前向保密(確保即使長期金鑰日後外洩,過去的對話紀錄依然無法被解密)、身分驗證機制,以及後洩密安全(確保系統在遭到短暫入侵後能自動恢復安全狀態)。
| 比較維度 | 傳統軟體測試與人工審計 | 傳統人工形式化驗證 | AlphaProof Code 多代理驗證 |
|---|---|---|---|
| 驗證涵蓋範圍 | 抽樣測試常見案例與已知攻擊 | 數學窮舉所有可能輸入路徑 | 數學窮舉至底層 AArch64 機器碼 |
| 耗時與人力成本 | 數天至數週,依賴測試覆蓋率 | 數年至數十年,需頂尖博士團隊 | 4 週產出 650 萬行 Lean 證明 |
| 編譯器層級風險 | 難以察覺編譯最佳化引入的漏洞 | 多數僅停留在高階原始碼層級 | 直接銜接高階規格與機器碼實作 |
| 適用產業門檻 | 一般商業軟體與網頁服務 | 航太、國防、少數高價值合約 | 有望普及至金融、作業系統與加密協定 |
延伸閱讀:Anthropic 宣布 2027 年起將高風險資安漏洞揭露期從 90 天縮至 30 天:AI 挖漏洞太快,軟體修補來得及嗎?
AI 挖漏洞太快,形式化驗證為何變成資安剛需
把時間拉回整個 2026 年底的資安戰場,你會更看懂 DeepMind 為什麼在這個時間點端出 這套驗證框架。
過去幾個月,無論是 OpenAI 的 GPT-6.2 還是 Anthropic 的前沿模型,自動尋找軟體漏洞與編寫攻擊腳本的能力都在暴衝。
Anthropic 甚至剛宣布要把高風險漏洞揭露期從 90 天縮短到 30 天,因為 AI 挖洞的速度已經遠超人類工程師修補的速度。
當「找漏洞」變成低成本的自動化流水線時,傳統靠人類寫單元測試與定期做滲透測試的防禦方式已經撐不住。
唯一能從根本上消滅記憶體溢出與協定邏輯漏洞的方法,就是讓開發流程本身內建自動化形式化驗證。
企業與開發團隊現在距離使用這項技術還有多遠
雖然 這套驗證框架 展現了驚人的證明生產力,但 Google DeepMind 也非常誠實地指出,這套框架目前依然是「人機協作」模式,還無法做到全自動一鍵驗證任意商業軟體。
首先,人類專家必須先精準寫出「什麼叫做安全」的形式化規格定義。
如果一開始規格定義漏掉了某種業務邏輯漏洞,AI 代理只會忠實地證明一個「有缺陷的規格」,並不能替人類決定安全標準。
其次,四週跑完 650 萬行證明背後仰賴極高強度的算力與 Gemini Carbon 推論資源,短期內不太可能直接塞進一般中小企業的日常持續整合流程裡。
不過這項里程碑已經劃出明確的技術路線。優先受惠的領域將是加密通訊協定、區塊鏈智慧合約、瀏覽器沙盒引擎、作業系統核心,以及車用與醫療嵌入式控制軟體。
常見問題 FAQ
AlphaProof Code 可以完全取代人類資安工程師嗎?
不行。目前仍需要人類資安與形式化方法專家來定義高階安全規格與引導驗證架構,AI 代理負責的是把龐大繁瑣的 Lean 數學證明自動寫出來並除錯。
為什麼 DeepMind 要選擇 Signal 協定當作第一個實戰展示?
因為 Signal 的 libsignal 是全球公認極為嚴謹、保護數億人通訊隱私的核心密碼學函式庫,能驗證它的底層機器碼,最具備對業界證明系統實用價值的指標意義。
650 萬行 Lean 程式碼是指 Signal 本身有這麼多行嗎?
不是。
Signal 核心程式碼本身並不大,650 萬行是指為了用數學步驟嚴格推導並通過 Lean 檢查器驗證,由 AI 代理自動生成的完整數學證明程式碼總量。
一般開發者未來能用上 AlphaProof Code 的概念嗎?
短期內主要應用於高安全要求的核心基礎設施,但隨著推論成本下降與開源工具鏈成熟,未來有望逐步整合進高風險金融與關鍵系統的開發審查流程。
結語
這套驗證框架 用四週時間在底層機器碼層級完成 Signal 協定的形式化驗證,打破了「數學級軟體安全太貴、太慢、做不到」的長年魔咒。
這不只是一篇漂亮的學術論文,更是 AI 代理在資安防禦戰中扳回一城的重要指標。
在 AI 自動挖掘漏洞速度越來越快的時代,真正安全的軟體不能只靠事後打補丁,而必須在出廠前就具備可驗證的數學保證。
對台灣從事晶片韌體、車用電子與金融系統的研發團隊而言,形式化驗證與 AI 代理的結合,將是未來五年不可忽視的技術護城河。
如果你想持續追蹤 Google DeepMind 最新技術論文與資安攻防趨勢,歡迎免費訂閱 AI 郵報,或點擊下方延伸閱讀探索更多硬核技術解析。