OpenAI 找出 948 個 Linux 提權漏洞:自動查找、驗證與補丁如何分工?
OpenAI 的 Linux 研究驗證了 948 個不同的本機提權漏洞,模型呼叫費用約 120 萬美元。看懂候選問題、動態重現與提權驗證的差異,以及候選補丁為何仍須人類審查。

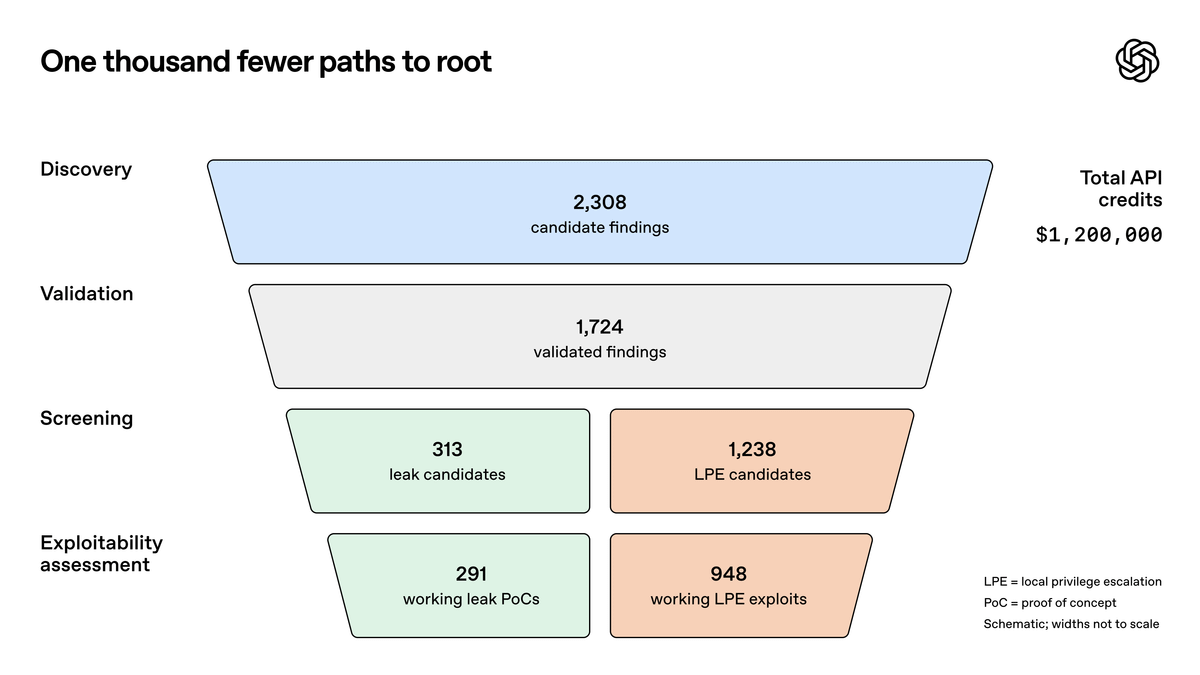
AI 找出疑似漏洞,距離真正能交給維護者修補,還有好幾道驗證。OpenAI 公布的 Linux 研究,把搜尋、重現、提權驗證與補丁生成接成一條流程。
研究報告列出 948 個不同的本機提權漏洞,整次執行的模型呼叫費用約 120 萬美元。這個數字的意義,要和前面的候選數、重現數一起看。
先拆開各階段的產出,才知道自動化完成了哪部分。
948 個提權漏洞,來自多階段驗證流程
本機提權,是原本權限較低的使用者透過漏洞取得系統管理權限。它和從網路直接入侵不同,評估時需要看攻擊者原本已具備哪些存取條件。
這項研究使用即將推出的資安模型,在受控環境內執行多階段流程。最後交出的內容包括重現證據、影響分析與候選補丁,供人類研究員及維護者處理。
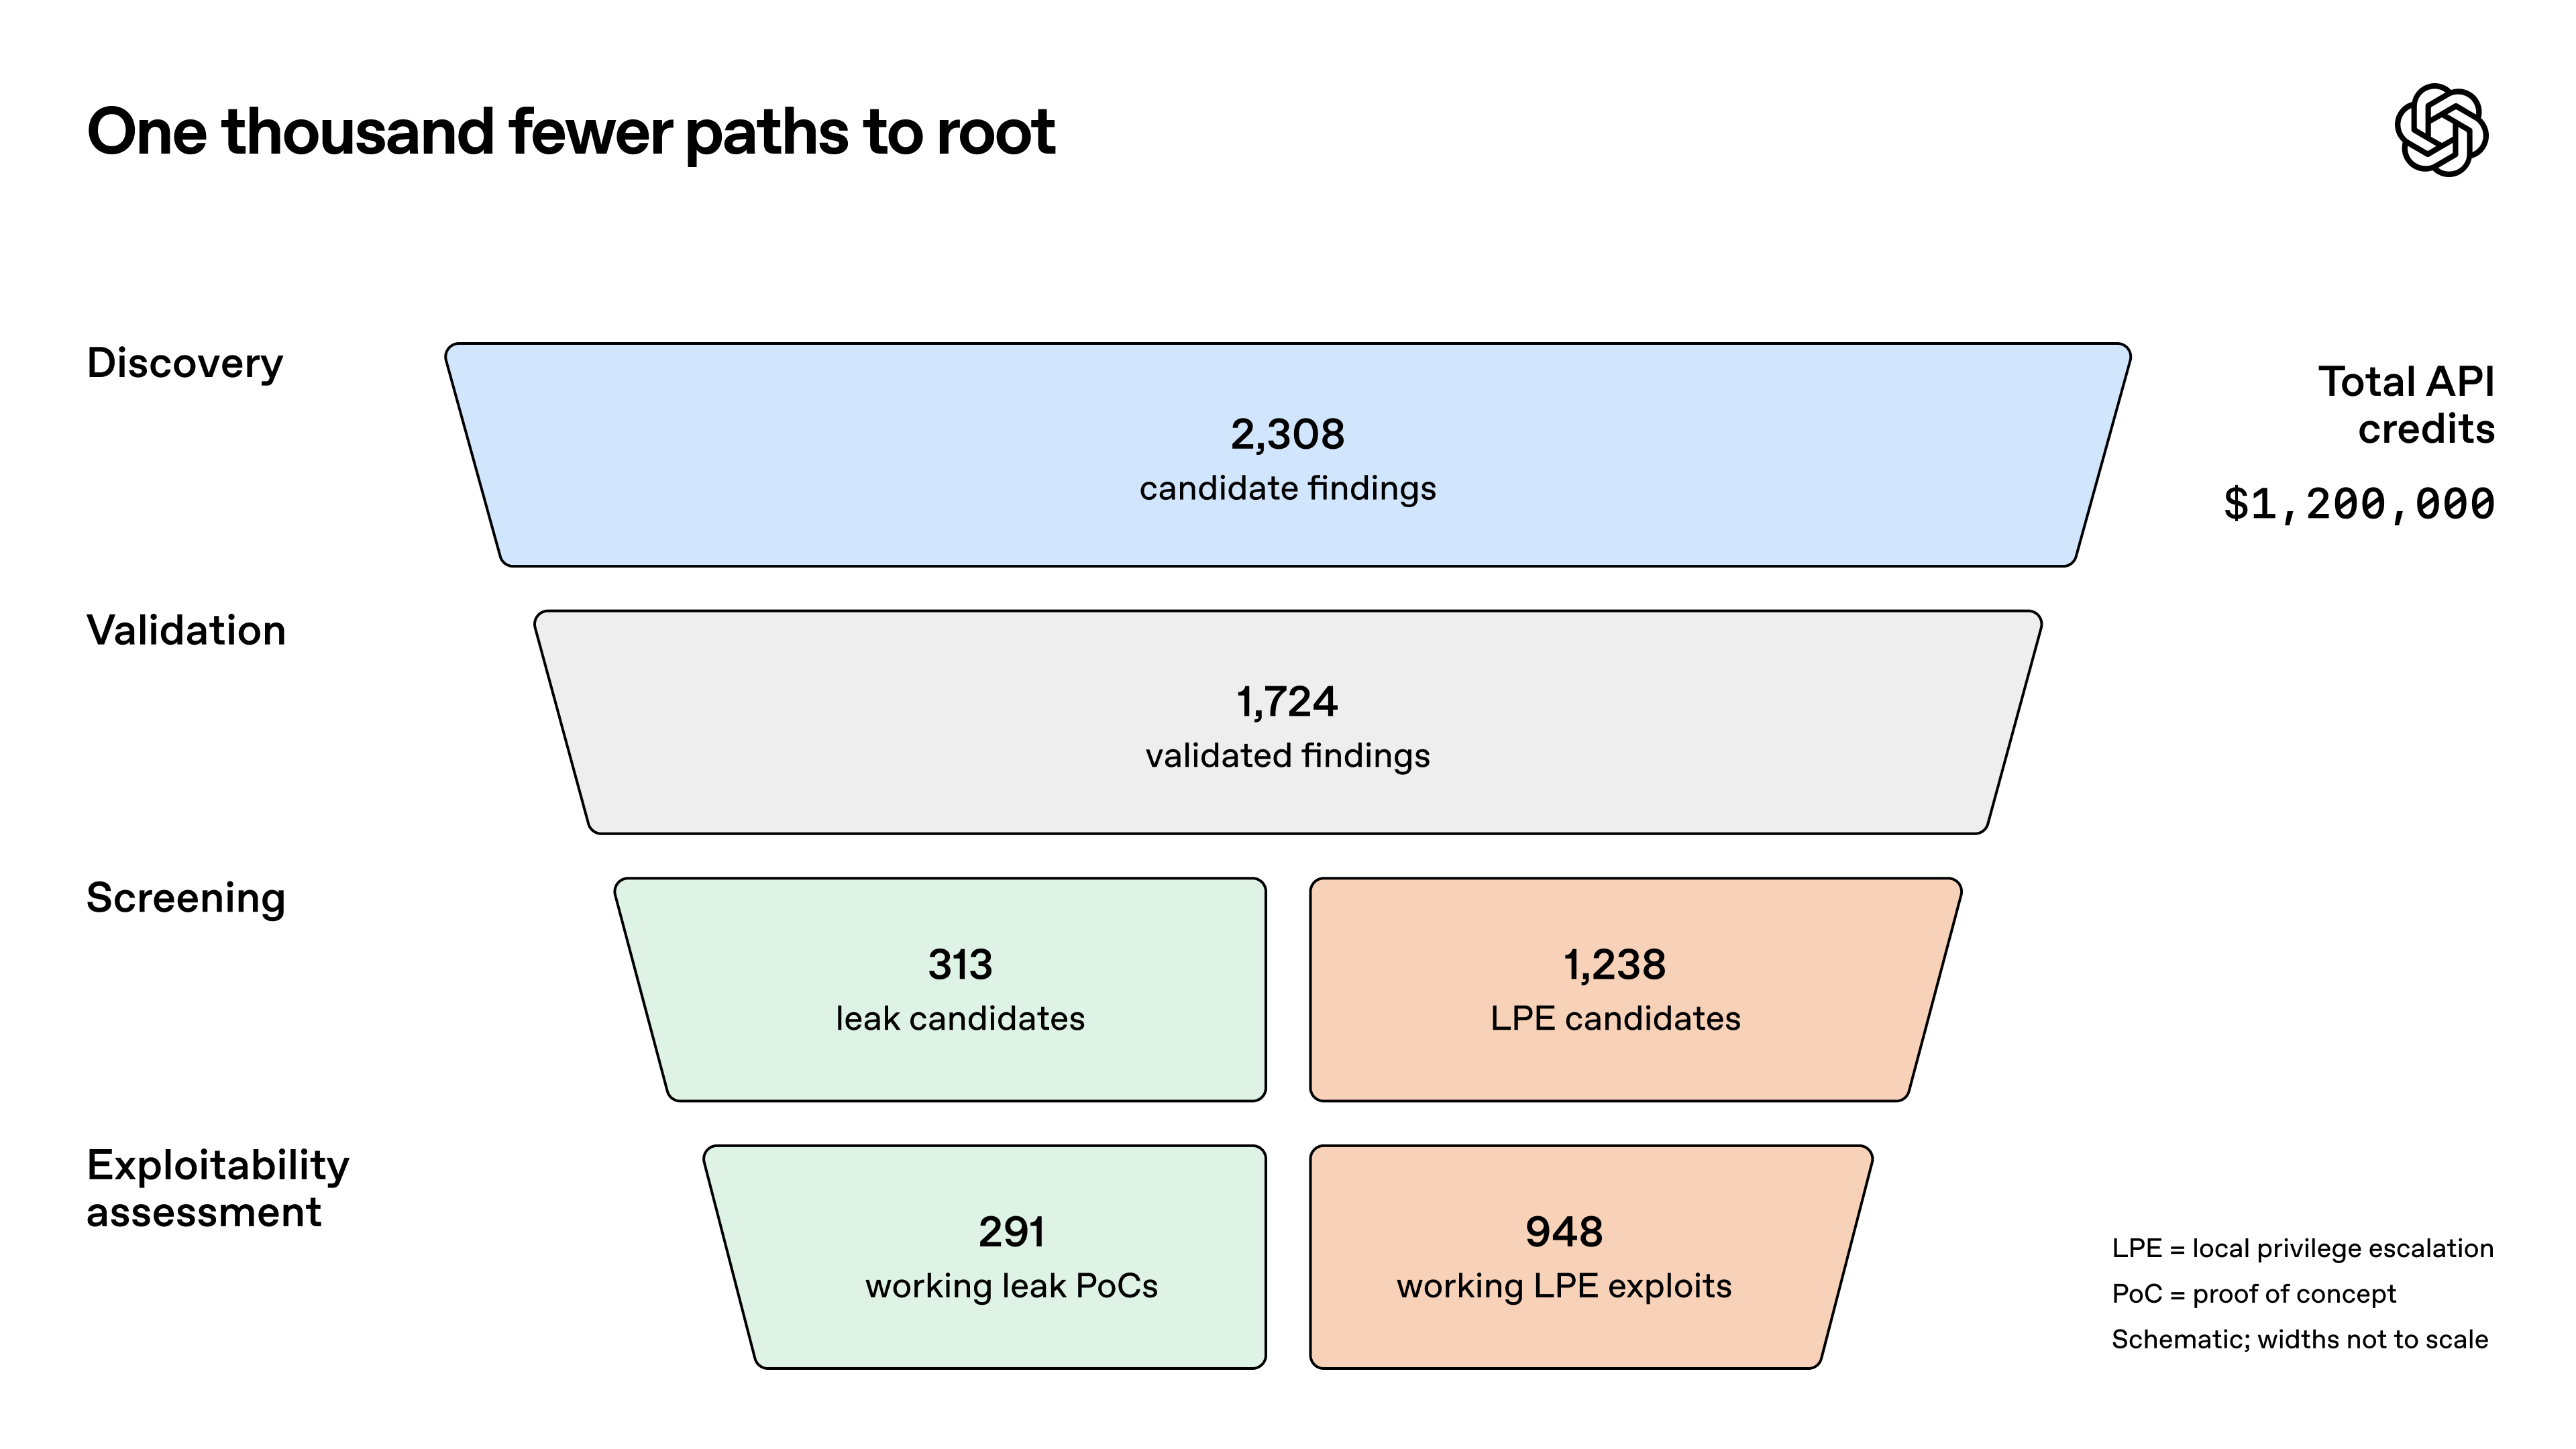
候選、重現與能取得高權限的漏洞不是同一數字
報告依序列出 2,308 個候選問題、1,724 個動態重現漏洞,以及去除重複變體後的 948 個本機提權漏洞。這些是不同階段的成果,不能相加成總漏洞數。
研究也說明,有些看似成功取得高權限的測試,實際走了另一條漏洞路徑。因此,成功畫面仍要追到指定問題,才能判定找到與修補的是同一件事。
候選補丁仍須人類與維護者檢查
產生補丁之後,還要確認能否阻止原本的問題,以及是否影響其他功能。維護者也需要檢查程式風格、相關變體和效能代價。
對團隊的啟示,是把安全報告的驗收拆成可重現證據與修補回歸。若只有一份長報告,卻無法在相同版本重現,後續工程時間仍可能耗在重新追查。
Linux 研究帶來的行動:縮短修補與驗證週期
948 個漏洞代表已全部正式修好了嗎?
不代表。研究產出的是經驗證的問題與候選修補,後續仍包含通報、維護者審查與上游採納。
一般團隊能採取什麼行動?
持續更新系統,並縮短發現問題到驗證修補的週期。若要導入自動稽核,先選可隔離的測試環境與少量範例,確認報告確實能轉成可用修復。
想持續追蹤這類 AI 工具與工作方法,可以免費訂閱 AI 郵報。