Vercel Security Review 公開測試:每次推送檢查漏洞,修補如何回到部署流程?
Vercel Security Review 公開測試,在 GitHub 推送後檢查程式變更。整理增量掃描、漏洞追蹤與批准修補流程,說明如何把發現接回測試、審查和部署。

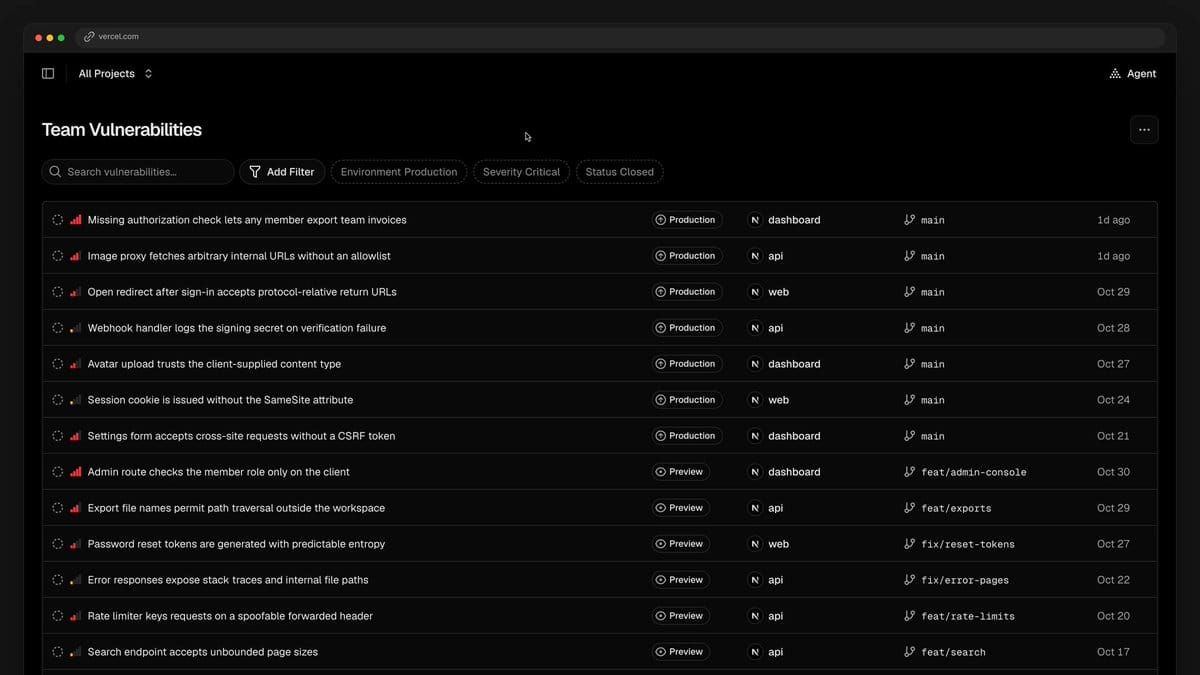
程式碼推送得愈頻繁,資安檢查就愈需要跟上每次改動。Vercel Security Review 公開測試,把漏洞檢查接到 GitHub 推送與部署流程。
官方部落格在 11 月 2 日介紹功能,11 月 4 日於 X 公告。它檢查變更與周邊程式,回報後可交給代理驗證及修補,修補動作仍由使用者批准。
因此要先了解只檢查本次改動的增量掃描範圍,再把它接回團隊的審查方式。
Security Review 在推送後檢查改動中的漏洞
Security Review 會在連接的 GitHub 儲存庫收到推送時檢查變更,結果可以出現在安全面板、命令列與對應的程式審查流程。GitHub 是保存與協作程式碼的平台。
這個功能定位在持續跟上改動,因此團隊不必等到發布前才一次檢查所有新功能。它仍是公開測試,導入時應確認自己的專案條件與設定。
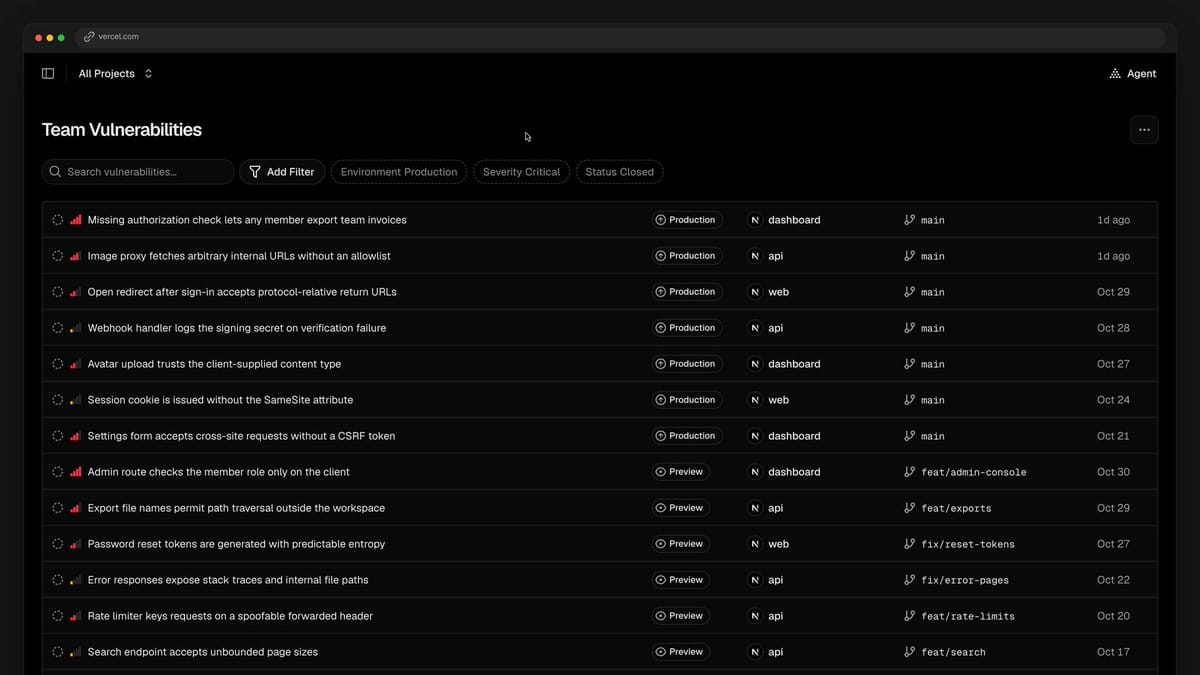
掃描、回報與追蹤如何接回 GitHub 和部署
官方說明掃描以差異為範圍,並閱讀周邊程式、追蹤可到達路徑和既有保護。例子包括遺漏授權檢查,讓使用者可以讀到另一個組織的資料。
找到問題後,系統會追蹤它出現的部署與後續變化。當後續審查不再偵測到問題時,會更新狀態;這種狀態仍應和團隊自己的測試證據一起看。
修補由人批准,再讓代理驗證與提交
使用者批准修補後,Vercel Agent 會先確認問題仍存在,再做修正與測試。這讓報告有機會接到實際變更,而不只停在一則警告。
團隊可以先挑一個測試專案,設定清楚的資料存取規則,再觀察回報是否能指出具體路徑。修補仍需依原本的分支、審查與部署流程驗收。
Vercel 資安常見問題:增量掃描如何補進既有稽核
Security Review 會每次重掃整個程式庫嗎?
官方描述的是依推送與部署基準比較差異,搭配周邊脈絡分析。不能把這種增量檢查當成已完成一次完整歷史稽核。
適合先補哪一段流程?
先放在變動頻繁、已有測試與審查規則的專案,觀察有效發現與修補時間。能把一次發現走到可驗證的修正,再擴大使用範圍。
想持續追蹤這類 AI 工具與工作方法,可以免費訂閱 AI 郵報。