Apple 宣布 macOS 27.3 拆分裝置控制與資料存取權限:AI 代理時代的 Mac 資安新防線
Apple 於 2026 年 11 月 16 日公布 macOS 27.3 權限大改版,將裝置控制與資料存取拆分為系統保護覆寫與輔助使用,並新增逐次授權與透明度指示器,應對本機 AI 代理風險。

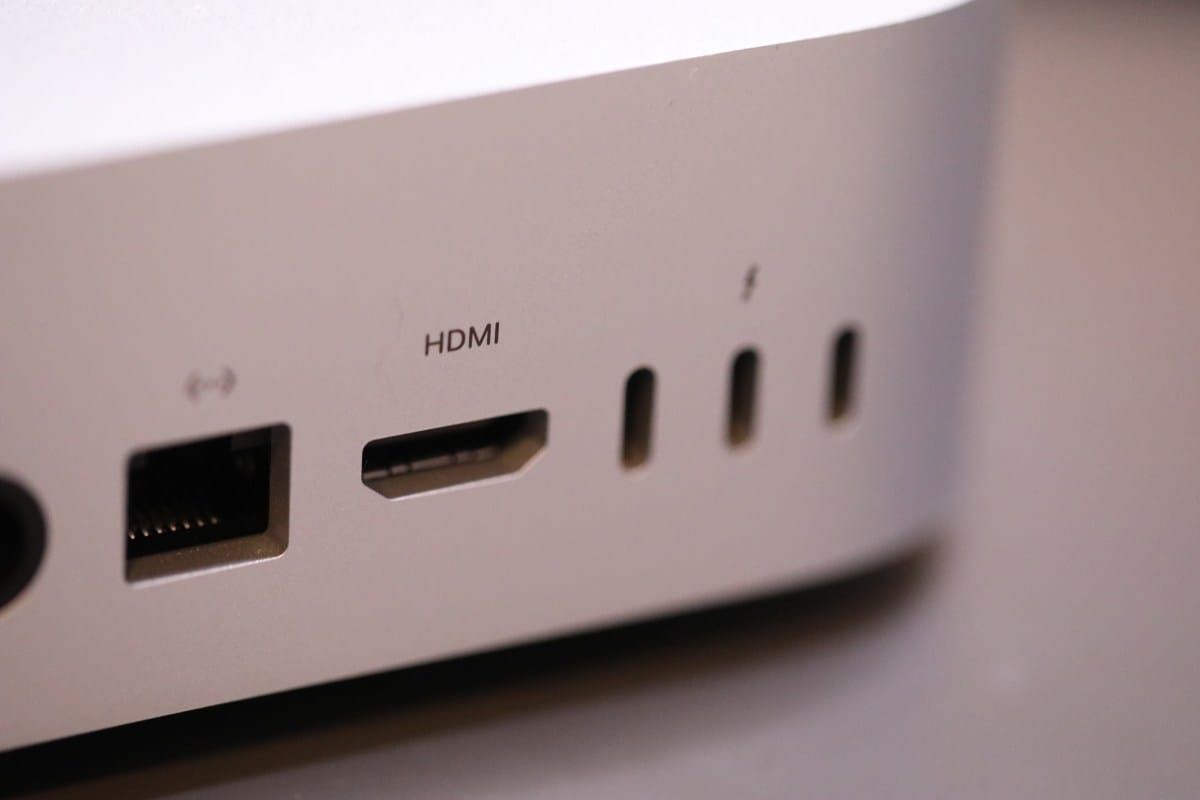
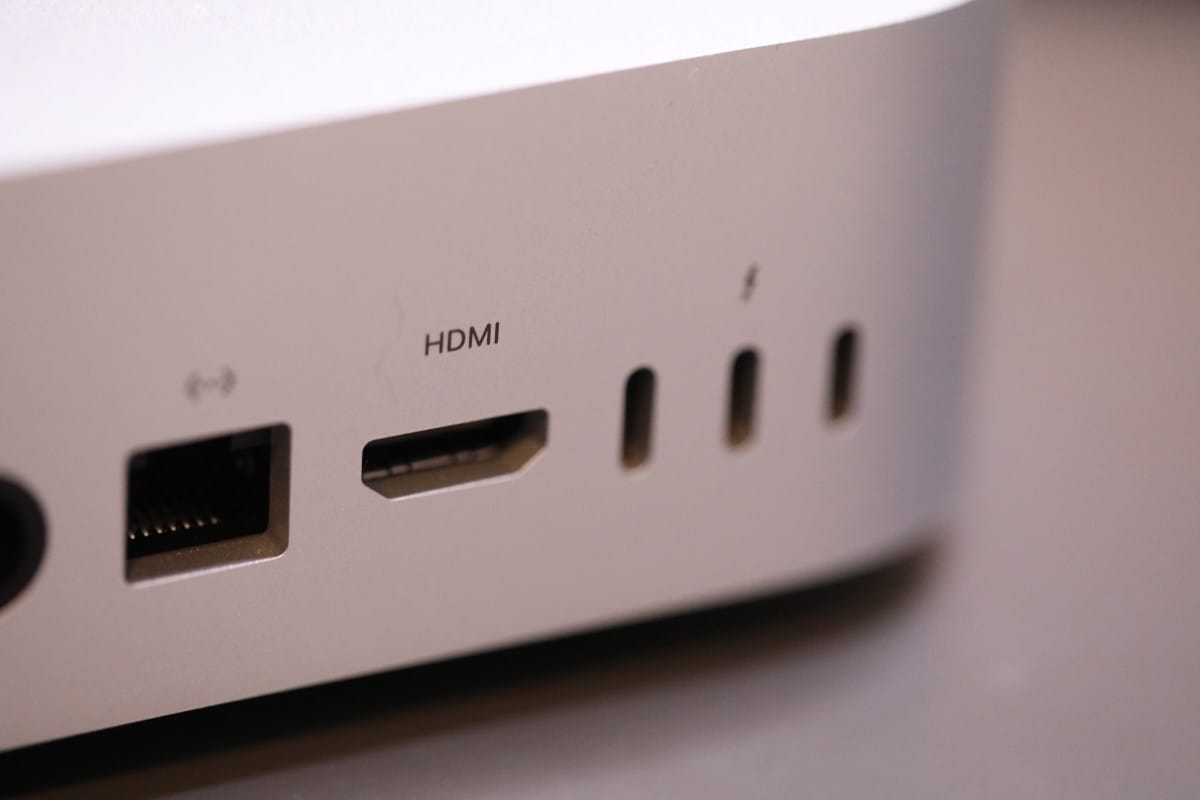
最近越來越多人買 Mac mini 或 Mac Studio 放在桌上,不是為了剪片,而是為了在本機跑 AI 代理。
為了讓這些本機工具順利運作,許多用戶會照著教學開啟權限,卻沒注意到 Apple 在 macOS 27.3 已經悄悄改寫了遊戲規則。
很多人以為把自動化軟體裝在自己電腦裡、資料不上傳雲端,就代表隱私絕對安全。
但實際情況是,這類工具一旦拿到「完全磁碟存取權」,就能直接跨過資料夾、翻看訊息並操控其他應用程式。
Apple 在 2026 年 11 月 16 日正式公布 macOS 27.3 的權限架構更新,直接針對本機軟體過度授權帶來的資安風險出手整頓。
我看完這套新設計後認為,macOS 27.3 並沒有要封殺本機 AI 工具,而是把過去一鍵全開的危險授權,拆成讓一般用戶看得懂的細部開關。
這篇文章帶你看懂 macOS 27.3 拆分的兩大權限設定、逐次詢問開關、開發者對應規範與自動化效率的實際取捨。
為什麼 Apple 要在 macOS 27.3 改動安全權限?
不同於只會在瀏覽器裡回答問題的聊天機器人,能在本機執行的 AI 代理可以直接在用戶的電腦上行動,代表你操作作業系統、讀寫檔案並跨軟體執行任務。
為了讓這些任務跑得順暢,許多代理型應用程式在安裝時,都會要求使用者開啟「完全磁碟存取權」或其他高階系統控制權限。
這股潮流雖然帶動了 Mac mini 與 Mac Studio 的硬體銷量,讓許多先行者專門買主機來跑本機模型,卻也讓 Apple 必須在賣硬體與保護隱私之間找到新平衡。
Apple 在寫給開發者的官方文章中直接發出警告,呼籲使用者在授予這類超高權限前,必須明白這會讓 Mac 上的所有資料都暴露在風險之中。
兩起資安事件敲響本機自動化警鐘
Apple 早在上個月就預告要調整 Mac 應用程式的安全設定,而背後最大的導火線是近期接連曝光的兩起重大資安爭議。
第一起事件中,一名記者公開指控 Meta 旗下的 Muse 應用程式在未經同意的情況下,擅自讀取他的私人訊息內容。
另一起由 Wired 揭露的報告則指出,ChatGPT 的 Mac 應用程式曾出現一項系統漏洞,該缺陷可能讓駭客有機會藉此存取電腦裡的機密資料。
這兩件事證明,就算是大廠推出的正規 AI 軟體,只要拿到的系統權限過於寬鬆,一旦出現設計瑕疵或越權行為,整台電腦的隱私防線就會形同虛設。
因此,Apple 決定不再只靠開發者自律,而是直接從作業系統層級把權限邊界重新劃清楚。
延伸閱讀:Perplexity Personal Computer 開放所有 Mac 使用者,AI Agent 開始進入本機工作流
macOS 27.3 權限架構的四大核心改動
為了讓使用者在授權前真正看懂後果,Apple 這次在 macOS 27.3 沒有選擇直接封殺本機代理,而是把權限選單、授與方式與監控提示全部重新設計。
以下我把這次公開的四項主要安全更新一次整理出來,方便你快速對照它們對日常操作的影響。
| macOS 27.3 安全更新項目 | 過去的運作方式或問題 | 更新後的具體改變 | 對使用者的實際幫助 |
|---|---|---|---|
| 拆分裝置控制與資料存取 | 權限混合在一起,用戶難辨風險高低 | 拆為「系統與 App 保護覆寫」及「輔助使用」 | 明確提醒用戶前者等同覆寫內建安全保護 |
| 單一授權與指定 App 範圍 | 不同權限設定路徑分散且常全盤開放 | 統一從清單選取 App,引導僅授權特定 App 或資料夾 | 大幅縮小代理誤觸不相關檔案的範圍 |
| 逐次請求授權開關 | 一旦授權就長期有效,缺乏即時攔截 | 可設定為每次需要存取時都必須重新詢問 | 適合想試用本機工具又不敢全面放權的人 |
| 跨 App 控制透明度指示器 | 軟體背景操控其他程式時不易察覺 | 當 App 透過覆寫權限控制其他 App 時顯示提示 | 讓使用者隨時知道哪個程式正在動手操作 |
從這份表格可以看出,macOS 27.3 的核心策略是「把選擇權與知情權還給使用者」,而不是替你決定能不能裝某款軟體。
透過統一的授權清單與風險預警,系統會在你按下同意之前,先清楚攤開如果給出完整權限,應用程式究竟能看到或控制多少範圍的資料。
拆分「系統與 App 保護覆寫」和「輔助使用」的意義
過去很多使用者看到系統跳出「輔助使用」或裝置控制請求時,常以為只是讓軟體幫忙點幾下滑鼠或讀取螢幕文字,於是不假思索就按下允許。
但在舊架構下,這類權限往往混雜了讀取敏感資料與跨程式控制的能力,讓一般用戶根本分不清自己到底放行了什麼。
macOS 27.3 把這塊拆分成「系統與 App 保護覆寫」與「輔助使用」兩個獨立設定,就是為了打破這種模糊地帶。
當應用程式要求的是第一項設定時,這個名稱本身就在警告使用者:你正在允許該程式繞過 macOS 內建的安全保護機制。
同時,Apple 也把授權流程統一成單一方式,讓用戶直接從清單選取提出請求的應用程式,並引導使用者只在「系統與 App 保護覆寫」或「完全磁碟存取權」中,勾選真正需要被存取的特定應用程式或特定資料夾,不要整台電腦全開。
「每次存取都詢問」與透明度指示器怎麼用?
針對擔心自動化軟體在背景偷跑的使用者,macOS 27.3 新增了更細緻的時間維度控制,允許你把特定應用程式設定為「每次需要存取時都重新請求授權」。
老實說,如果一個工作流需要 AI 代理在五分鐘內連續讀取二十個檔案並跨三個軟體貼上內容,每次都跳出視窗按確認確實會非常繁瑣,甚至成為實現全自動化的障礙。
但這項開關的存在非常有價值,因為它讓謹慎的使用者可以在不給應用程式空白支票的前提下,先安全地試跑新的本機工具,觀察它到底想碰哪些資料夾。
再加上全新的透明度指示器,只要有應用程式透過系統保護覆寫權限去操控另一個軟體,畫面上就會出現明確提示,讓背景的越權動作無所遁形。
這就像手機上使用麥克風或相機時螢幕上方會亮起指示燈一樣,把看不見的背景跨程式操控變成一眼就能察覺的視覺訊號。
延伸閱讀:Jozu Agent Guard 是什麼?AI 安裝套件前,用工具政策檢查執行權限
對 Mac 開發者與備份工具的影響是什麼?
權限收緊之後,最先感受到衝擊的就是正在開發本機 AI 代理、系統自動化工具與備份軟體的 macOS 開發團隊。
Apple 在官方說明中直接建議軟體開發者,必須配合 macOS 27.3 的新機制修改應用程式的初次引導流程,清楚向使用者說明為什麼需要這些權限以及對應的資料範圍。
更重要的是,Apple 明確要求開發者調整程式邏輯,學會「優雅地處理只能存取有限資料夾或有限應用程式的狀況」。
這代表過去那種「沒拿到完全磁碟存取權就直接彈窗罷工、甚至直接閃退」的粗暴寫法,在 macOS 27.3 時代將會嚴重影響用戶體驗,開發者必須改寫成「拿到多少權限就做多少事」的彈性架構。
磁碟備份與輔助科技可申請「授權例外」
並不是所有要求高階權限的軟體都是為了做 AI 自動化,有些工具確實天生需要掃描整顆硬碟或跨介面操作才能正常運作。
針對這類剛性需求,Apple 在新制中也留了明確的制度出口:如果開發者打造的是磁碟備份工具,或是協助身障人士使用的輔助科技軟體,可以向 Apple 申請稱為「entitlements」的權限例外。
通過審核並取得這項例外資格後,這些專業備份軟體與輔助工具就能保留與 macOS 27.3 更新之前相同的完整功能,不會因為新的隱私防線而被迫癱瘓或天天彈出確認視窗。
使用者該如何在便利與安全之間做取捨?
macOS 27.3 的這波調整,其實把本機自動化工具推向了一個很現實的十字路口:你想要百分之百的無人值守自動化,還是要滴水不漏的資料隔離?
從作業系統的角度來看,Apple 並未阻止使用者安裝或執行要求高權限的軟體,這意味著 Mac mini 與 Mac Studio 作為本機運算主機的吸引力不會因此消失。
但對一般上班族與創作者來說,過去那種「安裝好工具、全部權限一次打勾、放著讓它自己跑」的粗放習慣,從 macOS 27.3 開始應該要徹底改掉。
最務實的做法,是依照工作環境與測試環境來分級授權:試用新工具時先開啟「每次存取都詢問」,確認運作邏輯符合預期後,再透過指定清單把權限縮限在單一專案資料夾與特定應用程式之內。
這樣一來,就算未來某款軟體再傳出類似的讀取漏洞,損害範圍也能被牢牢鎖在可控的最小區域裡,不會波及整台電腦的私人訊息與財務文件。
macOS 27.3 實務設定建議:給 Mac 本機 AI 代理用戶的三個檢查點
在 macOS 27.3 正式上線後,如果你已經在 Mac mini 或 Mac Studio 上安裝了各種 AI 代理,建議照著以下三個步驟重新檢查權限配置。
首先,打開系統設定檢查哪些 AI 代理被開啟了「完全磁碟存取權」,若只是用來整理特定專案資料夾的寫作或程式工具,請立刻改為只授權該專案資料夾。
其次,針對需要跨軟體點擊或複製貼上的 AI 代理,確認它申請的是「輔助使用」還是「系統與 App 保護覆寫」,如果是後者,代表該工具能繞過系統防護,務必只勾選它真正需要操控的目標應用程式。
最後,對於剛下載試用的新興本機 AI 代理,建議先開啟「每次存取都詢問」選項並留意螢幕上的透明度指示器,觀察一週確認沒有異常背景讀取行為後,再決定是否放寬授權範圍。
養成定期盤點授權清單的習慣,才能在享受本機 AI 代理帶來的自動化效率同時,真正守住 Mac 的核心資料安全。
如果某個工具連單純的資料夾讀取都無法配合縮減權限,反而堅持要求你打開整台電腦的最高權限,那往往就是你該果斷停用並尋找替代方案的明確訊號。這也能幫助你提早避開設計不夠嚴謹的本機應用。
常見問題
macOS 27.3 更新後,Mac 還能跑本機 AI 代理嗎?
可以,Apple 並沒有禁止安裝或執行高權限軟體,而是提供更細緻的授權選項、逐次詢問開關與風險資訊。
「系統與 App 保護覆寫」跟「輔助使用」有什麼不同?
前者明確提醒使用者該操作會繞過 macOS 內建安全保護,後者則維持在單純的輔助控制範圍,兩者在 macOS 27.3 已正式拆開管理。
設定「每次需要存取時都詢問」會不會讓自動化變得很難用?
這確實會降低全自動流程的連貫性,但能讓你在試用新的本機工具時,不必一次交出整台電腦的控制權。
原本的 Mac 磁碟備份軟體會因為新規定壞掉嗎?
不會,提供磁碟備份或輔助科技的開發者,可以向 Apple 申請「entitlements」權限例外以維持原有功能。
這次更新有解決跨軟體背景偷跑看不見的問題嗎?
有,macOS 27.3 新增了透明度指示器,當應用程式透過系統保護覆寫權限操控其他軟體時,畫面會顯示提示。
結語
Apple 在 macOS 27.3 拆分裝置控制與資料存取權限,並補上逐次詢問與跨軟體控制指示器,是作業系統正式為本機 AI 代理立下的第一道交規。
如果你是買了 Mac 專門用來測本機模型或實驗型工具的玩家,這套新機制非常適合你使用,只要善用「逐次詢問」與「指定特定 App 授權」,就能大幅降低誤讀私人訊息或外洩機密檔案的風險。
但如果你追求的是全天候無人看管的重度自動化流水線,逐次彈窗的確認機制就不適合直接套用,你反而需要為專案建立專屬的隔離資料夾與測試帳號,在保留流暢度的同時守住隱私底線。
接下來值得觀察的是各大軟體開發商如何改寫自家 Mac 版的權限引導,讓程式在只拿到有限資料夾存取權時也能穩定運作;建議你點擊上方關於本機工作流與執行權限檢查的延伸閱讀,建立更完整的系統安全防線。