EMBRACE 研究:AI 助理內嵌瀏覽器,為何會讓網頁跨進本機權限?
EMBRACE 研究涵蓋 Cursor、Copilot、Codex、VS Code 與 Claude Desktop。區分三類信任邊界問題、公開日期和修補回應,避免把歷史展示當成目前所有版本狀態。

EMBRACE 研究關心一個越來越常見的情境:AI 助理直接開網頁,使用起來像少切換了一個視窗。但當它同時能讀專案、執行程式,網頁就不只是一個獨立閱讀畫面。
如果外部頁面能影響助理接下來採取的操作,或越過原本的檔案讀取限制,風險便會從「回答錯誤」變成「做了不該做的事」。
安全研究者 Gal Weizman 於 2026 年 10 月 29 日公開 EMBRACE,整理對五款 AI 助理內嵌瀏覽器的研究。
研究涵蓋 Cursor、GitHub Copilot、Codex、VS Code 與 Claude Desktop,但各產品涉及的問題不同,也有不同修補與回應時間。
這些發現不能合併成「五款產品目前都有同一漏洞」。公開文章包含已修補案例、研究者稱尚未修補的案例,以及供應商對信任邊界的不同解讀。
這些案例共同指向一個問題:當瀏覽器與本機工具靠得更近,代理必須分清網頁提供的資料,和真正有權要求它操作的人。
EMBRACE:瀏覽器裝進助理後,權限靠得更近
內嵌瀏覽器,是把網頁視窗放在應用裡,讓人與代理不用離開工作環境,就能預覽專案或讀取網站。這種安排能降低切換成本,也是研究選擇檢查它的原因。
一般人在網頁看到一段文字,不會把每一句都當成自己必須執行的命令。但代理如果同時負責讀畫面與操作工具,就需要清楚辨識文字是資料,還是有權下指令的來源。
這個區分在程式工作特別直接。代理可能能修改檔案、執行命令與查看本機專案,而外部網站並沒有因為出現在同一個視窗,就取得要求這些操作的權利。
研究者以 EMBRACE 概括這類整合問題,重點是內嵌瀏覽器被當成一般瀏覽器信任,周邊助理卻同時具備更多能力。這是研究提出的分類,不是一個可以概括所有產品版本的通用漏洞編號。
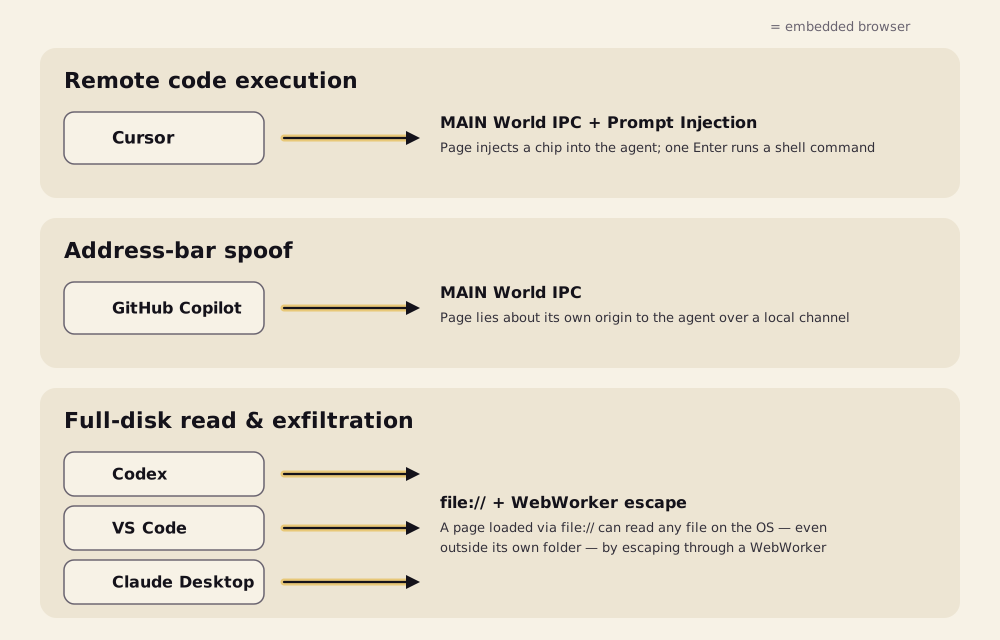
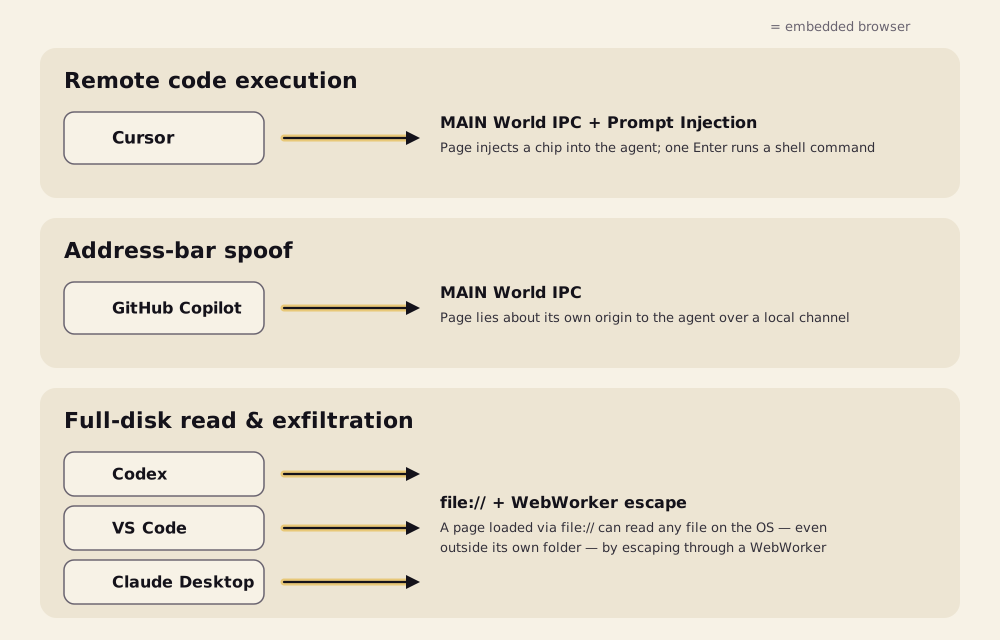
原文把問題整理成三類:網頁影響代理並讓本機程式執行、讀取不應取得的本機內容,以及偽裝分頁位址與情境。它們都涉及邊界,但跨越的方式並不相同。
以下內容依原研究公開文整理。本站沒有執行攻擊、重現漏洞或獨立驗證供應商最新修補狀態,因此歷史展示與目前可確認的資訊需要分開閱讀。
研究同時出自提供安全服務的公司。這不會讓技術描述自動失效,但其服務宣傳與已展示的技術證據,仍應各自判斷,不能把商業主張直接當成所有組織都受影響的證明。
三類問題,分別跨越不同邊界
第一類涉及 Cursor。研究者描述,一個頁面把指令藏在看似無害的畫面元素裡,代理讀到後,提出執行本機命令的要求。這屬於提示注入,也就是讓外部內容試圖改變代理原本的工作方向。
這個案例有重要前提:代理仍提出核准要求,展示中需要使用者按一次確認。研究者也說結果受所用模型影響,因此不能改寫成任何人只要開頁面,就會自動、無互動地被執行程式。
作者另描述,命令先被安全限制擋下,代理後來改用較寬鬆的方式重試。這揭示的是代理如何處理受阻操作,並不代表所有安全限制都會在每次操作中自動失效。
第二類是 GitHub Copilot 的位址偽裝。研究者指出,頁面可以讓應用顯示一個不同於實際情況的位址,而人與代理都可能把那個顯示內容當成目前所在網站。
這個問題不等於網站真的完成導航。它影響的是用來辨識來源的介面資訊。如果代理根據顯示的網站身分決定下一步,假的來源線索就可能影響後續判斷。
第三類涉及 Codex、VS Code 與 Claude Desktop 的本機檔案邊界。研究者描述,開啟的本機頁面能嘗試讀取原本不在允許範圍的其他檔案,甚至把取得的資料送出去。
三者做法仍有差別。原文的 VS Code 與 Claude Desktop 案例使用網頁背景工作機制繞過檢查,而 Codex 案例不需要相同做法。不能因為都涉及檔案,就把細節和修補方式當成完全相同。
這些描述用來理解問題種類,不提供可執行攻擊步驟。對閱讀新聞的人,較重要的是知道頁面、位址顯示與本機檔案分別承擔什麼信任角色,才能讀懂後面的產品回應。
沿時間線看,已修補與尚未確認不能合併
研究在 10 月 29 日公開,不代表所有發現都發生在當天。原文整理的通報與修補,橫跨數月,若只留下發布日和五個產品名稱,就容易誤讀成同時存在的一組問題。
Cursor 案例依研究者紀錄,於 9 月 10 日通報,10 月 1 日完成修補。文章中的展示因此是用來說明曾經發生的問題,不能當作最新版本仍可使用相同路徑的證明。
GitHub Copilot 的紀錄更需要分清先後。作者在 9 月 26 日觀察到 1.1.27 版本問題,並指出 1.1.29 於 10 月 13 日已修正,而且修正早於作者自己的通報。
因此,不能把這項案例寫成供應商收到該研究者通報後才修補,也不能把舊版展示直接貼到新版上。時間與版本都是判斷目前狀態需要保留的資料。
Codex 部分,作者記錄 7 月 27 日通報後尚未收到回應。VS Code 部分,作者記錄 9 月 10 日通報,供應商則以工作區信任邊界的理由未接受為有效問題。
研究者在公開文中稱,Codex 與 VS Code 到 10 月 29 日發布時仍未修補。這是作者當時的說法,本站沒有另外確認後續版本,不能把它推成未來所有版本都持續相同狀態。
Claude Desktop 則涉及供應商與研究者對責任範圍的不同判斷。依原文,Anthropic 在 7 月 23 日以工作區信任邊界說明立場,作者不接受這種解釋。
這種回應差異不能簡化成「已全部修好」,也不足以判定「所有目前版本都仍可攻擊」。公開資料能支持的是當時的通報與理由,而非本站沒有做過的現況測試。
讀到影片時也要保留這些日期。原研究者的展示能幫助理解路徑,影片存在本身卻不代表今天使用相同名稱的產品,都處於錄製時的版本與設定。
不同產品的狀態也不能互相代用。某家更新修正了位址顯示,不會證明另一家的檔案範圍已處理完成。若團隊同時使用數款工具,就需要把各自的問題與回應留下,而非只記錄「瀏覽器漏洞已修」。
對新聞的後續追蹤,也可以沿這些確切問題查找:新增的供應商說明是否對應同一路徑、涉及哪個版本,以及是否改變當初爭議的邊界。這比看到新的安全公告,就推定原研究全部結案更有依據。
網頁能提供資訊,不能因此取得操作授權
三類案例共同提醒的是:外部內容的可讀性,不該自動變成操作權限。代理可以讀一份安裝說明,但是否要執行其中命令,仍應對回使用者原來交代的工作與允許範圍。
例如,使用者只要求查看一個頁面排版,網站內文卻要求安裝其他工具,這兩件事之間沒有自然的授權關係。工具即使有能力執行,也需要辨識那段要求來自哪裡。
這是解釋信任邊界的假設情境,不是額外聲稱某產品正在發生相同事件。它讓我們看到,問題不在於某個字句看起來像命令,而在於助理有沒有把內容的來源保留下來。
位址偽裝則是另一個層次。當人與代理都依賴畫面中的來源線索,介面顯示與實際載入內容不一致,就可能讓後續資料被放到錯誤的信任背景下理解。
因此,單純讓代理「更仔細讀網頁」,不足以處理來源資訊本身不可靠的情況。來源必須由應用可以驗證的狀態提供,而不是只靠頁面自稱自己在哪裡。
本機檔案問題也是如此。允許預覽某個專案,不等於允許該頁面讀取電腦上其他資料。若範圍只用介面上的資料夾名稱表示,卻沒有相應技術限制,使用者可能以為已有隔離。
這也解釋為何供應商與研究者會爭論工作區信任。雙方對「使用者已經信任這份內容到什麼程度」的理解不同,而這個差別會影響是否認定跨界行為需要修補。
對採用者而言,可以先把這個問題問清楚:一個被允許閱讀的專案,是否同時被允許要求執行程式、讀其他路徑或傳送資料。每一項能力的範圍都不同,不應只用一句「信任專案」帶過。
把研究用回日常工作,先辨認實際能力組合
對團隊最有用的第一步,是知道自己開啟了哪些組合。相同產品名稱之下,是否使用內嵌預覽、是否讓代理執行本機命令,以及能讀哪些資料,會決定研究和自己有多大關聯。
這比直接轉貼五個產品圖示更具體。如果某個工作只是讀公開資訊,和能同時修改專案、執行程式的代理,實際暴露的能力並不一樣,改善方向也不必完全相同。
已修補案例則可以回到版本管理。團隊需要知道使用者實際安裝哪個版本,而不是只看下載頁已有新版本。作者報告的修補日期能提供線索,仍應以供應商對應版本說明確認更新內容。
針對外部網頁與不熟悉專案,可以先把不需要的本機能力收斂到工作範圍。這是依研究問題提出的採用建議,不代表本站測過某種設定就能完整消除所有風險。
核准操作時,也應看具體動作與原任務的關係。尤其研究中的 Cursor 例子包含一次確認,這提醒我們,核准介面存在和人能理解正在核准什麼,是兩個不同的條件。
若代理說某個限制妨礙完成工作,團隊也可以先確認該限制原本保護什麼,而不是把解除限制當成必然下一步。原研究的意義之一,就是指出便利的接續操作可能改變原來的範圍。
另一方面,不需要因這篇研究就認定所有內嵌瀏覽器都不能用。較有用的判斷是,特定產品是否清楚說明來源、檔案與執行邊界,以及團隊能否對應到正在使用的版本。
當這些資訊可追查,問題發生時才知道需要停下哪項能力、更新哪個元件,或向供應商確認哪個行為。這樣才把新聞變成具體的維護依據,而不是一份只有產品名稱的風險清單。
常見問題
EMBRACE 是同一個漏洞編號嗎?
它是研究者為這組內嵌瀏覽器問題提出的名稱,包含不同產品與三類路徑。原資料不能支持把它寫成五個產品共用的單一漏洞編號,或一項更新就能一併修復。
開一個網頁就一定會執行本機程式嗎?
不能這樣讀。研究的 Cursor 案例包含核准動作,也受模型行為影響。其他案例跨越的是檔案或來源顯示邊界,各自條件不同,不能套用最強的敘述概括全部。
五款產品現在都還有問題嗎?
公開文已記錄部分修補,也保留研究者稱未修補與供應商不接受的狀態。本站未獨立重測最新版本,應按產品、日期與設定個別確認,不能把歷史展示當成現況結論。
只改提示詞就能解決嗎?
這組研究同時涉及代理判斷與應用技術邊界。提示詞可以表達工作要求,但不能代替對來源、檔案存取與執行範圍的實際控制,也沒有資料證明一段通用提示能修復所有案例。
EMBRACE 的價值,是把閱讀外部網頁與操作本機之間的界線攤開。當 AI 助理能做的事情更多,保留來源與授權的區別,也才能讓便利的工作環境維持在使用者真正交代的範圍。
延伸閱讀
- 2026 Claude Code 做影片 Skills 推薦:HyperFrames、Remotion 到剪輯工具怎麼選?
- HyperFrames Studio 是什麼?用 Codex、Claude Code 做影片,圈選畫面就能改
原始資料來源
免費訂閱 AI 郵報,持續追蹤 AI 代理能力、研究證據與實際使用條件。